A Brain vende soluções de sensibilização ciber e IA, inteiramente online. Com o seu consentimento, cookies de medição indicam-nos as páginas e os produtos que consulta: apenas para compreender as suas necessidades, melhorar o site e aconselhá-lo melhor. Nenhuma revenda de dados, nenhuma publicidade.
Ajuda-nos a aconselhá-lo melhor
O site funciona exatamente da mesma forma
Em concreto, o que fazemos
Se aceitar: medimos o seu percurso no site (páginas vistas, produtos abertos, caminho seguido), com a nossa ferramenta interna, o Google Analytics e o HubSpot, para compreender o que procura e responder-lhe melhor.
O que nunca fazemos: vender os seus dados, segui-lo por outros sites, mostrar publicidade segmentada.
Em todos os casos: a sua escolha, o idioma e a definição de som permanecem no seu navegador (armazenamento local, nunca transmitidos).
Se marcar um horário: a marcação abre no HubSpot, que gere os seus próprios cookies na sua página.
Mudar de ideias: a qualquer momento, na página Info › Cookies.
O simulador de phishing que treina as suas equipas para os ataques reais, do falso e-mail ao código QR armadilhado, num quadro controlado que nunca captura uma palavra-passe.
Um catálogo pronto a usar
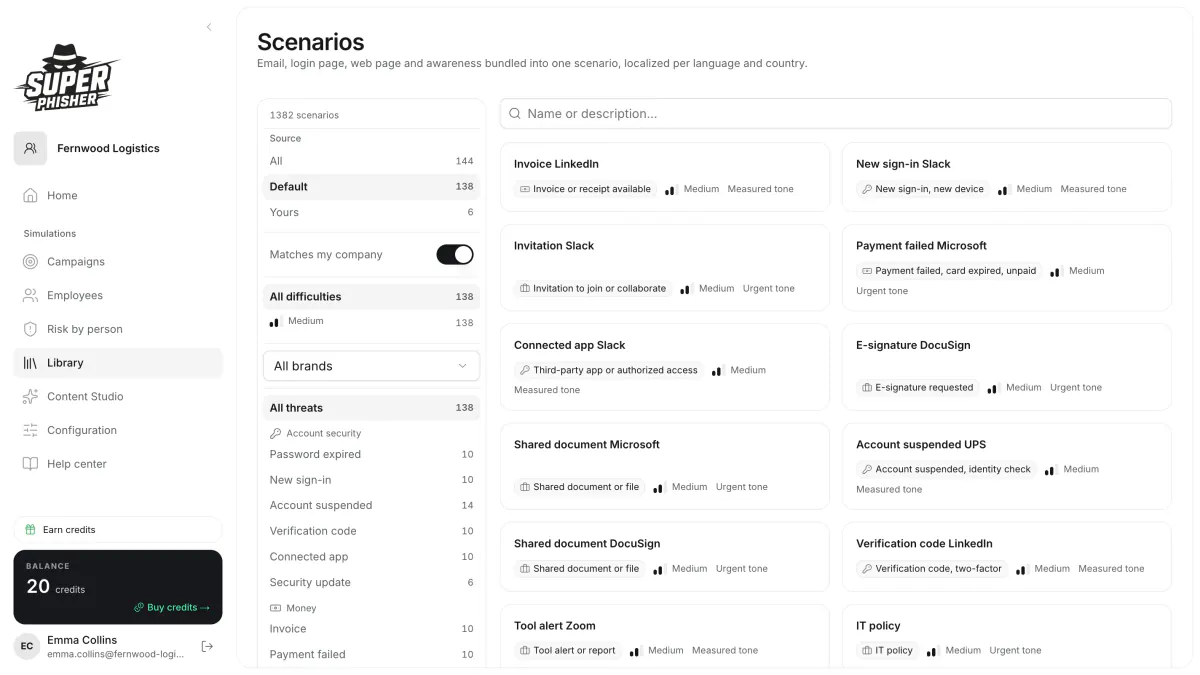
Mais de 1.300 cenários classificados por uma vintena de famílias de pretextos, filtrados pelo perfil da sua empresa.
Os ataques de hoje
O falso e-mail, mas também o código QR armadilhado, o anexo fraudulento e a falsa página de verificação.
Um quadro controlado
Mandato assinado, domínio verificado, envio de teste a si próprio, e nunca nenhuma palavra-passe capturada.
O balanço que conta
Quem clicou, quem reportou, taxa de reporte: a medida que faz as suas equipas progredir.
A competição ciber totalmente personalizável: fluxo à medida, boss fights e classificação pública.
Com um simples link (ou código QR). Escolhem um pseudónimo e jogam, sem criar conta; e no modo arcada, até o pseudónimo se torna opcional.
O fluxo da partida (que formatos, quantas perguntas, onde colocar os bosses), o número de vidas, a duração do run, o modo de pontuação, e até o seu próprio banco de perguntas através do Content Studio.
Sim: o mapa de competências mostra onde cada equipa progride, tema a tema, com exportação. O SSO SAML liga o diretório da sua empresa.
A máquina de arcada de sensibilização ciber. Configurável online, entregue chave na mão.
Não. A máquina é autónoma: modo de repouso atrativo, jogo de acesso livre, leaderboard que mantém a competição viva.
No configurador 3D online: escolha um preset ou componha as suas faces (texto, logótipo, imagens), partilhe a sua configuração por link (com um designer, se necessário) e depois encomende.
A opção router 4G + SIM (1 ano incluído) torna a máquina totalmente independente da rede do local.
Aplicamos descontos por quantidade: 10% de 3 a 9 máquinas, 20% a partir de 10. Contacte-nos e preparamos um orçamento à medida.
A competição de reflexos totalmente configurável: mini-jogos cronometrados, universo ciber, IA ou misto, modo arcada.
A Cyber Cup é um quiz-arcada de conhecimentos; o Super Challenge testa os reflexos contra o relógio, com vidas. Ambos partilham o mesmo motor e lançam-se por link.
Reconhecer um conteúdo gerado, detetar um deepfake, avaliar um prompt, verificar uma fonte: os reflexos de IA do dia a dia. O universo misto combina ciber e IA.
Sim: consoante a definição escolhida (1, 3 ou 5 vidas), cada erro custa uma. É isso que torna a competição frenética.
O simulador de phishing que treina as suas equipas para os ataques reais, do falso e-mail ao código QR armadilhado, num quadro controlado que nunca captura uma palavra-passe.
Não: o Super Phisher é uma ferramenta de sensibilização. Nenhuma palavra-passe é capturada, cada campanha exige um mandato assinado e um domínio verificado, e pode enviar o engodo a si próprio antes de qualquer lançamento.
O falso e-mail, mas também o código QR armadilhado, o anexo fraudulento e a falsa página de verificação. Cada destinatário recebe um cenário adaptado ao seu idioma.
O balanço mostra quem clicou e sobretudo quem reportou o ataque, com a taxa de reporte das suas equipas, campanha a campanha.
O jogo narrativo que ensina a cibersegurança a jogar: dez capítulos, um mapa de níveis, sem instalar nada.
Não: o jogo joga-se diretamente no navegador, sem instalar nada e sem criar conta. Basta um e-mail para começar.
Dez capítulos, do funcionamento do cérebro perante o risco aos malwares, passando pelas palavras-passe, o Man-in-the-middle, a engenharia social e o phishing.
Sim, em francês e em inglês, à escolha logo à entrada no jogo.
Comparativo
E-learning anual, simulação de phishing, ação pontual, jogo: quatro formas de sensibilizar as suas equipas, o que cada uma traz e o que a Brain acrescenta.
Critério
E-learning anual
Simulação de phishing
Ação pontual
Brain
O formato
Um módulo online para concluir, muitas vezes uma vez por ano, alojado no LMS.
Emails falsos enviados para as caixas de correio, com uma página de aviso para quem clica.
Um workshop, uma conferência ou um escape game, presencial ou por vídeo.
Uma coleção de pequenas ferramentas: competições, minijogos, bot de mensagens, percurso, enciclopédia, máquinas de arcada.
O que vive o colaborador
Segue o módulo até ao fim e passa num questionário.
Recebe um email de phishing simulado e treina a identificá-lo e a reportá-lo; se clicar, vê de imediato um breve lembrete formativo.
Participa num momento coletivo conduzido por um orador.
Joga um ou cinco minutos, compara-se com os colegas numa classificação e volta a jogar.
O arranque
Integração no LMS, inscrições, lembretes de conclusão.
Configuração do correio, listas de distribuição, cenários.
Um orçamento, uma data, uma sala ou uma videochamada, um orador.
Uma conta gratuita em self-service, uma ligação ou um código QR para partilhar. Sem instalação.
O ritmo
Uma campanha por ano, por vezes por trimestre.
Vagas de emails ao longo do ano.
Um ou dois momentos fortes por ano.
Momentos fortes (mês da cibersegurança, primavera da IA, feira) e um fio condutor todo o ano, em pequenas doses.
O que se mede
A taxa de conclusão e as notas do questionário.
A taxa de cliques e a taxa de reporte.
A presença e a satisfação imediata.
A participação, o progresso e a conclusão, com exportações incluídas por defeito.
Os temas
O programa do catálogo escolhido, ciber na maioria dos casos.
O phishing e as suas variantes.
O tema da intervenção.
Ciber e IA, ativáveis em separado.
Os dados dos colaboradores
Uma conta nominativa por formando.
Os endereços de email e os resultados de cada campanha (cliques, reportes), nominativos ou agregados consoante a configuração.
Uma folha de presenças.
Em competição e na máquina, sem conta de jogador: um pseudónimo e uma pontuação.
O modelo de preços
Na maioria dos casos, uma licença por utilizador e por ano.
Na maioria dos casos, também uma licença por utilizador e por ano.
Um orçamento por intervenção.
Preços públicos: grátis para testar, pacotes de créditos por participação, ilimitado anual sob orçamento.
Nas instalações
Raramente: o módulo segue-se online, no computador ou no telemóvel.
Em geral não: o exercício decorre no correio, por vezes por SMS ou código QR.
Sim, é o seu terreno.
Sim: uma verdadeira máquina de arcada no átrio, além do jogo online.
Um complemento, não um substituto
A Brain não substitui nem o módulo obrigatório nem as suas simulações de phishing: acrescenta aquilo para que não foram pensados (momentos fortes, competição, presença no terreno) e deixa o registo de um programa vivo.
Cada ferramenta Brain pode utilizar-se separadamente. A Plataforma Brain reúne-as num único programa de sensibilização para a cibersegurança e a IA: o responsável pelo programa define um objetivo, cada colaborador participa no formato que lhe convém e um registo de formação guarda o histórico. Não está disponível em self-service: não há conta a criar online, implementamo-la consigo depois de uma conversa com a nossa equipa.
Não. O módulo obrigatório continua útil para a conformidade. A Brain vem como complemento: momentos fortes, competição e presença no terreno para criar envolvimento, com exportações de participação, progresso e conclusão para manter o registo.
Sim. Os produtos com inscrições abertas testam-se em self-service, com uma conta gratuita e sem cartão bancário, e os preços são públicos. Alguns produtos já estão em utilização junto de clientes e são disponibilizados mediante marcação: implementamo-los consigo depois de uma conversa com a nossa equipa. Uma reunião também é necessária para a Plataforma Brain, uma máquina, uma subscrição ilimitada ou uma necessidade específica.
Preços
Preços públicos, sem IVA, sem orçamento para o essencial: escolhe um volume, paga e lança. Os produtos com inscrições abertas testam-se primeiro gratuitamente, sem cartão bancário.
Para começar: grátis
Uma conta gratuita, sem cartão bancário, com a consola de administração, que não consome créditos. O Cyber Cup e o Super Challenge oferecem cinco primeiros acessos de teste, o configurador Brain Arcade experimenta-se com a mesma conta, e o Super CISO Destroyer e o Deepfake Studio jogam-se gratuitamente, sem conta. Para os outros produtos, cada ficha do catálogo indica como aceder.
Cyber Cup e Super Challenge: pacotes de créditos
Um crédito é uma partida para um participante. É consumido na primeira ligação efetiva do participante: se voltar a ligar-se ou terminar mais tarde, continua a ser um só crédito. Uma nova partida ou uma nova edição consome um novo crédito.
Pacote
Preço sem IVA
Desconto
250 créditos
450 €
referência
500 créditos
750 €
-17%
1 000 créditos
1 200 €
-33%
2 000 créditos
1 900 €
-47%
5 000 créditos
3 000 €
-67%
10 000 créditos
4 200 €
-77%
Válidos 12 meses a partir da compra, utilizáveis tanto no Cyber Cup como no Super Challenge, com o saldo visível em tempo real na consola.
Sem subscrição nem renovação: quando os créditos acabam, decide se compra mais.
Acima de 10 000 créditos, o preço é por orçamento.
Subscrição anual ilimitada: por orçamento
Participações ilimitadas no Cyber Cup e no Super Challenge, para toda a organização e todo o ano. O preço é definido numa reunião, consoante o número de utilizadores, o âmbito e a duração do compromisso. 12 meses de fidelização, renovação tácita, pré-aviso de 2 meses.
Brain Arcade: uma licença anual por máquina
Configura a máquina em 3D, nós fabricamo-la, entregamo-la e instalamo-la. Continua a ser propriedade da Brain: paga pelo seu uso, não pela sua compra.
Modelo
Ano 1 (sem IVA)
Anos seguintes (sem IVA, por ano)
Máquina grande (cerca de 181 cm)
7 000 €
3 500 €
Bartop (máquina compacta)
5 000 €
2 500 €
O ano 1 inclui a conceção, a personalização gráfica, o fabrico, a entrega e a instalação em França continental, a licença e a manutenção. Os anos seguintes incluem a licença, as atualizações de conteúdos, o alojamento, o suporte e a manutenção.
Participantes e partidas ilimitados, sem consumo de créditos.
Compromisso mínimo de 12 meses por máquina, renovação tácita por períodos de 12 meses, rescindível até 2 meses antes do termo.
Descontos por quantidade: 10% de 3 a 9 máquinas, 20% a partir de 10. Por orçamento: grafismo à medida fora dos modelos, entrega fora de França continental, animação no local.
Eventos: por orçamento
Feira, seminário, mês da cibersegurança: máquinas durante alguns dias. O preço depende do número de máquinas, da duração, do local e da logística. O serviço é pago antecipadamente, o que garante a reserva das datas.
Sim, 12 meses após a compra, com um lembrete 30 dias antes do termo. Os créditos não consumidos perdem-se: é a contrapartida dos descontos por volume. Se a Brain falhar as suas obrigações ou suprimir uma funcionalidade principal, são reembolsados proporcionalmente.
Sim: durante 14 dias após uma encomenda online, desde que nenhum crédito tenha sido consumido, nenhuma partida tenha sido aberta aos participantes e o fabrico de uma máquina não tenha sido iniciado.
Os créditos pagam-se na encomenda. As subscrições são faturadas antecipadamente e pagáveis a 30 dias. Um serviço para eventos paga-se antes do evento.
Sim, para uma subscrição anual, um volume superior a 10 000 créditos, um evento ou uma implementação em várias entidades. A Plataforma Brain, que reúne as ferramentas num único programa de sensibilização, não tem preço público: não abre em self-service, implementamo-la consigo após uma conversa com as nossas equipas.
Não sem o acordo escrito da Brain: os créditos pertencem à entidade que os comprou.
A Brain recolhe a máquina no prazo de 30 dias, a não ser que indique antes do termo que continua: nesse caso nada muda, exceto o preço, que passa para o dos anos seguintes.
Faça subiras suas equipas em ciber & IA,sem as adormecer.
A Brain não é uma formação anual que se suporta: é uma coleção de pequenas ferramentas (mini-jogos, competições, bot, percursos, enciclopédia) e momentos altos que marcam o ritmo do ano. Colocadas em sequência, formam uma plataforma de cultura duradoura.
A nossa forma de fazer
Reflexos todo o ano, em pequenas doses.
Uma ferramenta não muda uma cultura. Uma coleção de ferramentas, jogada todo o ano e gerida num só lugar, muda. E vê-se dos dois lados: quem joga e quem gere.
Lado colaboradores
Experiências que marcam
Um minuto ou cinco, num stand ou na mensagem. Joga-se, compara-se, repete-se, e os reflexos fixam-se.
Mini-jogos de reflexos cronometrados, tema ciber ou IA
Competições por link, com classificação e leaderboard
Máquinas de arcada no local para os seus momentos altos
Microlições no Slack (Teams e Google Chat a seguir)
Zero instalaçãoTudo se joga no navegador, com um simples link
Sem contaDo lado do jogador, basta um pseudónimo para entrar em jogo
Lado equipa ciber
Tudo se gere num só lugar
Gere a totalidade dos conteúdos a partir da consola e extrai os números sem ter de os pedir a ninguém.
Design, conteúdo, personalização, localização: tudo é modificável
Ferramentas de medição incluídas por omissão, em cada plataforma
Exportações de participação, de progressão e de conclusão
Temas ciber e IA ativáveis em separado
DORA · NIS2Contribui para as suas obrigações regulamentares
AI Act · Art. 4Medidas de literacia em IA obrigatórias desde 2025
Tudo o que está aberto é testável, já.
01
Abre uma conta
Cada produto aberto a inscrições funciona em self-service: cria a sua conta naquele que lhe interessa, sem passar por nós. Para os restantes, a ficha indica como aceder.
02
Testa, arranca
Experimenta numa equipa e depois implementa. As ferramentas de medição vêm por omissão em cada plataforma.
03
Quer mais, falamos
Unlimited, MSP, a Plataforma Brain, que reúne as ferramentas num único programa, ou uma necessidade bem sua: é a altura de nos falar das suas necessidades.
Uma empresa com necessidades específicas? Abrir todos os elementos, personalizar o conteúdo e o design com a sua marca, implementar em várias entidades. Fale-nos das suas necessidades, construímos isso consigo.
Comece pelo catálogo: os produtos abertos experimentam-se de imediato. E assim que quiser ir mais longe, assumimos o comando consigo.
Marcar
Fale-nos das suas necessidades: combinamos um horário, ou voltamos a contactá-lo.
O mais direto
Fale-nos das suas necessidades
Um pedido especial? Um programa de sensibilização por montar, uma população específica, um contexto a ter em conta? Reserve um horário: falamos de viva voz e vemos juntos o que responde à sua necessidade.
Os seus desafios: populações, setores, idiomas, prazos
Os formatos que encaixam: arcada, competições, percursos
A medição: participação, progressão, relatórios
As integrações: Slack, SSO SAML, exportações CSV e Excel
30 minutos, sem compromisso, com um membro da equipa.
Por escrito
Prefere que voltemos a contactá-lo?
Deixe-nos os seus contactos e duas palavras sobre a sua necessidade. Voltamos a si rapidamente.
Ao enviar este formulário, aceita que os seus dados sejam usados para voltarmos a contactá-lo. Política de privacidade · Cookies
Mês ciber 2026O mês da sensibilização
Organizemoso seu mêsda cibersegurança
No mês da cibersegurança, todas as empresas fazem a sua campanha de sensibilização. Faça a sua em modo arcada: as suas equipas jogam, a classificação atualiza-se em direto, tudo se mede. Começa gratuitamente, sem compromisso.
Conta gratuita, sem cartão de crédito para começar.
Porquê em modo arcada
Três razões para marcar a diferença
Um evento pronto a lançar, que se joga em qualquer lado e do qual pode prestar contas.
01
Um evento chave na mão
Zero integração: cria a competição, as perguntas já lá estão, partilha uma única ligação. As suas equipas jogam num minuto.
02
Online ou presencial, com máquinas
Cada um joga a partir do seu telemóvel, onde quer que esteja. Ou instala uma verdadeira máquina de arcada no átrio durante todo o mês. As duas combinam-se.
03
Um balanço para apresentar
No fim do mês, mostra números, não uma impressão: participação, classificação, progresso por tema e exportações para apresentar à sua comissão executiva. Um registo que contribui para as suas obrigações DORA e NIS2.
Opcional
A máquina Brain Arcade, nas suas instalações
O mesmo jogo em modo máquina: um quiosque só com alcunha, sem qualquer dado pessoal, numa verdadeira máquina de arcada instalada nas suas instalações durante todo o mês.
Máquina grande de 181 cm ou bartop
12 designs, personalizável com as suas cores
Quiosque só com alcunha: nenhum dado pessoal dos jogadores
O seu mês da cibersegurança, ainda melhor: as suas perguntas
Dê-lhes uma razão para jogar em vez de mais um módulo: uma competição entre equipas, com uma classificação que se atualiza em direto. Cada um joga a partir do seu telemóvel, sem conta a criar do lado do jogador.
Mude de formato: runs de quiz-arcada curtos e cronometrados, desafios de reflexos, uma máquina de arcada no átrio. A classificação em direto cria a emulação que as formações clássicas não têm.
Mantenha os seus conteúdos e o seu e-learning, e acrescente um momento forte que se joga: um torneio durante o mês, com uma classificação final. O jogo vem como complemento do seu módulo obrigatório, não o substitui.
Com números, não com uma impressão: participação, classificação, progresso por tema e exportações para apresentar à comissão executiva. Um registo que contribui para as suas obrigações DORA e NIS2.
Cria a competição, as perguntas já lá estão, partilha uma única ligação: as suas equipas jogam num minuto. Para um programa completo, basta uma reunião de 20 minutos para definir os jogos, o calendário e o kit de comunicação.
Não. Tudo se joga online, a partir de um telemóvel ou de um computador. A máquina de arcada é uma opção para marcar a diferença presencialmente.
Precisa de uma ajuda
Organizamos o seu mês consigo
Prefere que lhe proponhamos um programa chave na mão? Deixe um email profissional, voltamos até si com um plano.
O mais rápido
Um horário de 20 minutos
Analisamos juntos o seu contexto e definimos os momentos altos do mês.
Primavera da IA 2027A época da sensibilização para a IA
Para responsáveis de IA, formação e RH
Organizemosa sua primaverada IA
Na primavera, as empresas fazem o ponto da situação sobre a IA: o que lhe podemos confiar, o que é preciso verificar, o que já não se acredita sem confirmar. Faça dela uma época em modo arcade: as suas equipas jogam, a classificação atualiza-se em direto, tudo se mede. Começa gratuitamente, sem compromisso.
Uma época pronta a lançar, que se joga em qualquer lado e que deixa registo.
01
Uma competição de IA chave na mão
Cria o seu Super Challenge no universo IA: deepfakes, prompts, dados confidenciais, fontes. Os minijogos já lá estão, partilha uma única ligação e as suas equipas jogam num minuto.
02
Reflexos de IA durante toda a época
O Chat with Jack envia microlições no Slack (Teams e Google Chat a seguir). A Cyberpedia disponibiliza uma enciclopédia visual gerada por IA, para explorar ao seu ritmo. A primavera dura, e a sensibilização também.
03
O AI Act, artigo 4.º
Desde 2025, o AI Act pede às empresas que tomem medidas para desenvolver a literacia no domínio da IA das suas equipas. Uma época de jogo contribui para isso e deixa registo: participação, progresso por tema, exportações.
Opcional
A máquina Brain Arcade, nas suas instalações
O Super Challenge em modo máquina: um quiosque com pseudónimos, sem qualquer dado pessoal, numa verdadeira máquina de arcada instalada nas suas instalações durante toda a época.
Máquina grande de 181 cm ou bartop
12 designs, personalizável com as suas cores
Quiosque com pseudónimos: nenhum dado pessoal dos jogadores
Uma época de sensibilização para a inteligência artificial na empresa, seguindo o modelo do mês da cibersegurança: um momento forte em que todos os colaboradores aprendem os reflexos certos perante deepfakes, prompts, dados confidenciais e conteúdos gerados. Cada empresa escolhe as suas datas na primavera.
Bastam três peças: uma competição Super Challenge no universo IA lançada com uma simples ligação, microlições do Chat with Jack nas mensagens durante toda a época e, para um momento forte físico, uma máquina Brain Arcade no átrio. Uma conta gratuita permite testar tudo antes de decidir.
Uma competição cria-se em poucos minutos, sem onboarding nem nota de encomenda. Conte com uma reunião de 20 minutos connosco se quiser um programa chave na mão para toda a época.
Lance um Super Challenge no universo IA e partilhe-o com uma simples ligação: as suas equipas treinam para compreender a IA, verificar as respostas, fazer bons prompts e detetar um deepfake. O mapa de competências acompanha a progressão tema a tema e a consola exporta os resultados em CSV ou XLSX. São medidas que pode documentar ao abrigo do artigo 4.º do AI Act, que pede às empresas que desenvolvam a literacia no domínio da IA dos seus colaboradores. Pode experimentar com uma conta gratuita.
Precisa de ajuda
Organizamos a sua primavera consigo
Prefere que lhe proponhamos um programa chave na mão? Deixe um email profissional e voltamos com um plano.
O mais rápido
Uma reunião de 20 minutos
Analisamos juntos o seu contexto e fixamos os momentos fortes da época.
Simulação de phishing nas empresas: Da armadilha punitiva ao treino eficaz
Saiba como transformar as simulações de phishing nas empresas num treino pedagógico e valorizado pelas equipas. Guia da Brain Security.
Publicado em · ⏱ 7 min
✓ Brain Security · I&D Ciber e Fator Humano⚖ CNCS · QNRCS · NIS 2 · DORA · RGPD · ISO 27001★ Super Phisher
Como CISO ou responsável de segurança da informação, sabe melhor do que ninguém: o phishing continua a ser uma das ciberameaças mais persistentes e com maior taxa de sucesso. Apesar dos sistemas de proteção avançados, o fator humano permanece no centro das atenções. Realizar simulações de phishing tornou-se uma prática comum no mercado, mas sejamos francos: muitas vezes estas iniciativas são vistas pelos colaboradores como uma "armadilha", gerando ansiedade, desconfiança e até um sentimento de humilhação.
Contudo, o objetivo nunca deve ser apontar o dedo, mas sim reforçar a resiliência coletiva da organização. Como transformar este momento por vezes temido numa verdadeira ferramenta pedagógica, aceite e valorizada pelas equipas? É precisamente este o desafio que assumimos na Brain Security, ao propor uma abordagem construtiva e envolvente.
Porque falham frequentemente as simulações de phishing tradicionais?#
Em resumo: As simulações de phishing falham com frequência quando são vistas como punitivas, quando não oferecem pedagogia no momento exato e quando esquecem o reporte, criando frustração em vez de uma aprendizagem positiva.
As campanhas convencionais enfrentam vários obstáculos operacionais e psicológicos. O primeiro é a reação emocional: ninguém gosta de sentir que foi enganado. Um colaborador que clica numa ligação maliciosa durante uma simulação pode sentir vergonha, irritação ou injustiça, reações que bloqueiam a assimilação de conhecimentos. Em segundo lugar, o feedback é muitas vezes tardio, surgindo semanas depois e perdendo qualquer relevância prática. Por fim, foca-se em demasia quem clica, em vez de valorizar quem alerta e reporta, embora a capacidade de sinalizar uma mensagem suspeita seja a defesa mais valiosa para a segurança da organização.
Falta de feedback imediato: As respostas chegam habitualmente tarde e com mensagens genéricas, impedindo que o colaborador compreenda o erro no contexto exato em que ocorreu.
Abordagem punitiva: A comunicação pós-simulação pode soar a repreensão, desmotivando os profissionais e gerando resistência face a futuros exercícios.
Pouco foco no reporte: A ênfase é colocada apenas em "não clicar", esquecendo a importância vital de reportar ativamente o e-mail suspeito, que constitui a verdadeira primeira linha de defesa.
Cenários repetitivos sem progressão: Mensagens semelhantes e sem evolução cansam os utilizadores e não preparam a organização para ameaças mais sofisticadas.
RISK REDUCTION FUNNEL · Simulação de phishing nas empresas: Da…CNCS · QNRCS · NIS 2 · DORA · RGPD · ISO 27001
Arquitetura operacional: Simulação de phishing nas empresas: Da armadilha punitiva ao treino eficaz (Super Phisher · Brain Security).
Como organizar uma campanha de simulação de phishing positiva e bem aceite?#
Em resumo: Para garantir uma campanha construtiva, aposte no feedback imediato no momento do clique, aumente a complexidade de forma gradual e valorize ativamente o reporte. A transparência e o foco pedagógico asseguram a adesão das equipas.
O segredo está em adotar uma metodologia diferente, assente na formação contínua e numa cultura de segurança positiva. Trata-se de converter a "armadilha" num treino útil para o dia a dia profissional e pessoal.
Pedagogia imediata: O momento do clique como oportunidade de aprendizagem
O segundo em que o colaborador clica na ligação é o momento ideal para ensinar. Em vez de uma mensagem de erro fria ou de um alerta acusatório, utilize uma página de desmistificação imediata e contextualizada.
Feedback claro e contextual: Assim que ocorre o clique, apresente os indicadores que tornavam aquele e-mail duvidoso (endereço de envio invulgar, sentido de urgência desmedido, hiperligação camuflada, incongruências no texto). Destaque as pistas que poderiam ter sido detetadas.
Microformação interativa: Disponibilize uma explicação curta ou um vídeo rápido para fixar o conceito. O propósito é converter a falha em conhecimento prático.
Tom construtivo: A mensagem deve ser positiva, lembrando que errar faz parte do processo e que o objetivo é a evolução conjunta de toda a empresa.
Progressão da dificuldade: Um plano de treino evolutivo
Tal como em qualquer treino de competências, o nível de exigência deve aumentar de forma controlada para manter a atenção e desenvolver reflexos reais.
Cenários diversificados e realistas: Comece com mensagens de phishing genéricas e progrida para técnicas mais direcionadas (spear phishing, mensagens simulando comunicações internas legítimas ou temas contextuais).
Adequação às funções: Determinados departamentos (como Financeiro, Recursos Humanos ou Direção) enfrentam abordagens específicas. Ajuste os exercícios à realidade das suas rotinas para maximizar a relevância.
Calendário estruturado: Evite ações isoladas no ano. Defina um plano com vários exercícios distribuídos no tempo, permitindo consolidar hábitos e acompanhar a evolução face aos referenciais da ISO 27001 ou das diretivas europeias como a NIS 2.
Valorização do botão de reporte: O reflexo decisivo
A sinalização atempada é a ação mais determinante para travar um ataque real. Este comportamento precisa de ser claramente incentivado e reconhecido.
Processo simples e visível: Relembre com regularidade como utilizar a funcionalidade de reporte (seja um suplemento no cliente de correio ou um canal interno dedicado).
Reconhecimento positivo: Sem expor quem cometeu erros, evidencie as equipas ou departamentos que demonstraram maior agilidade a sinalizar as tentativas. O reforço positivo consolida comportamentos seguros.
Demonstração do impacto: Explique que um único reporte rápido permite à equipa de segurança agir, bloquear o remetente malicioso e proteger todos os restantes colegas antes de qualquer dano.
Com a nossa solução Super Phisher, a Brain Security apoia a sua organização na estruturação deste modelo de treino. Criamos campanhas personalizadas, com cenários realistas e páginas de apoio pedagógico imediato, transformando cada exercício numa oportunidade concreta de melhoria. A nossa abordagem fortalece a cultura de cibersegurança, capacitando cada colaborador a agir como parte ativa da defesa da empresa.
Maturity Self-Assessment Grid: Simulação de phishing nas empresas: Da armadilha punitiva ao treino eficaz
Assessed Domain
Target Practice Defined in Guide
Related Chapter
Priority
Falta de feedback imediato
As respostas chegam habitualmente tarde e com mensagens genéricas, impedindo que o colaborador compreenda o erro no contexto exato em que ocorreu.
Porque falham frequentemente as simulações de phishing…
P1 · Critical
Feedback claro e contextual
Assim que ocorre o clique, apresente os indicadores que tornavam aquele e-mail duvidoso (endereço de envio invulgar, sentido de urgência desmedido…
Como organizar uma campanha de simulação de phishing positiva e…
P1 · High
Acompanhamento de métricas
Analise a evolução da taxa de cliques, o volume de reportes validados e o tempo médio de resposta das equipas. Estes dados permitem afinar os…
Medir a eficácia e sustentar o envolvimento a longo prazo
P2 · Core
Abordagem punitiva
A comunicação pós-simulação pode soar a repreensão, desmotivando os profissionais e gerando resistência face a futuros exercícios.
Porque falham frequentemente as simulações de phishing…
P2 · Ongoing
Medir a eficácia e sustentar o envolvimento a longo prazo#
Em resumo: O sucesso mede-se pela descida nas taxas de clique e pela subida consistente dos reportes. Mantenha o envolvimento variando os formatos formativos, incluindo dinâmicas de jogo e partilhando resultados de forma transparente.
Uma simulação de phishing ganha relevância quando integrada numa estratégia contínua de capacitação e sensibilização. Para assegurar resultados sustentados, importa acompanhar os dados certos e manter a motivação dos colaboradores.
Acompanhamento de métricas: Analise a evolução da taxa de cliques, o volume de reportes validados e o tempo médio de resposta das equipas. Estes dados permitem afinar os conteúdos e comprovar a evolução do nível de maturidade da organização.
Partilha transparente e anónima: Apresente relatórios globais sem individualizar resultados, valorizando o progresso coletivo em detrimento da fiscalização individual.
Integração num programa abrangente: As simulações funcionam melhor quando combinadas com outras ações dinâmicas. Na Brain Security, disponibilizamos experiências formativas inovadoras para complementar o treino, como a Cyber Cup, a nossa competição de questionários rápidos de cibersegurança em formato arcade para equipas, ou o Super Challenge, para manter a atenção dos colaboradores em torno dos riscos digitais e da IA.
Comunicação periódica: Mantenha as equipas a par de novas tendências de engenharia social e celebre as melhorias alcançadas. A transparência gera confiança e consolida boas práticas.
O papel do CISO: Enquanto responsável técnico e estratégico, o seu papel passa por orientar, capacitar e desmistificar os riscos, liderando a criação de um ambiente em que a segurança é responsabilidade partilhada por todos.
Ao adotar este modelo, transforma as campanhas de phishing de uma rotina stressante num programa formativo respeitado, elevando a prontidão das pessoas e a resiliência global do negócio.
Procura renovar a forma como a sua organização encara a sensibilização para a segurança? Fale connosco sobre as suas prioridades e conheça as soluções da Brain Security para a sua equipa.
INTERFACE E EXPERIÊNCIA BRAIN SECURITY · Super Phisher
Vista prática do Super Phisher aplicada ao tema «Simulação de phishing nas empresas: Da armadilha punitiva ao treino eficaz».Descobrir Super Phisher no catálogo →
Para aprofundar: artigos relacionados e soluções da Brain Security#
Solução associada : Super Phisher : O simulador de phishing que treina as suas equipas para os ataques reais, do falso e-mail ao código QR armadilhado, num quadro controlado que nunca captura uma palavra-passe.
As suas definições de cookies e todos os nossos documentos legais.
A sua escolha atual:…
Se aceitar: medimos o seu percurso no site (páginas vistas, produtos abertos, caminho seguido), com a nossa ferramenta interna, o Google Analytics e o HubSpot, para compreender o que procura e responder-lhe melhor.
O que nunca fazemos: vender os seus dados, segui-lo por outros sites, mostrar publicidade segmentada.
Em todos os casos: a sua escolha, o idioma e a definição de som permanecem no seu navegador (armazenamento local, nunca transmitidos).
Se marcar um horário: a marcação abre no HubSpot, que gere os seus próprios cookies na sua página.
Mudar de ideias: a qualquer momento, na página Info › Cookies.