Brain vende soluciones de concienciación cíber e IA, íntegramente en línea. Con su consentimiento, unas cookies de medición nos indican las páginas y los productos que consulta: únicamente para entender sus necesidades, mejorar el sitio y aconsejarle mejor. Ninguna reventa de datos, ninguna publicidad.
Nos ayuda a aconsejarle mejor
El sitio funciona exactamente igual
En concreto, lo que hacemos
Si acepta: medimos su recorrido en el sitio (páginas vistas, productos abiertos, camino seguido), con nuestra herramienta interna, Google Analytics y HubSpot, para entender qué busca y responderle mejor.
Lo que nunca hacemos: vender sus datos, seguirle por otros sitios, mostrar publicidad segmentada.
En todos los casos: su elección, el idioma y el ajuste del sonido permanecen en su navegador (almacenamiento local, nunca se transmiten).
Si reserva una cita: la reserva se abre en HubSpot, que gestiona sus propias cookies en su página.
Cambiar de opinión: en cualquier momento, en la página Info › Cookies.
El simulador de phishing que entrena a sus equipos frente a ataques reales, del falso correo al código QR trampa, en un marco controlado que nunca captura una contraseña.
Un catálogo listo para usar
Más de 1.300 escenarios clasificados por una veintena de familias de pretextos, filtrados por el perfil de su empresa.
Los ataques de hoy
El falso correo, pero también el código QR trampa, el adjunto fraudulento y la falsa página de verificación.
Un marco controlado
Mandato firmado, dominio verificado, envío de prueba a uno mismo y nunca ninguna contraseña capturada.
El balance que cuenta
Quién hizo clic, quién reportó, tasa de reporte: la medida que hace progresar a sus equipos.
La competición cíber totalmente personalizable: desarrollo a medida, boss fights y clasificación pública.
Con un simple enlace (o código QR). Eligen un apodo y juegan, sin crear cuenta; y en modo arcade, hasta el apodo es opcional.
El desarrollo de la partida (qué formatos, cuántas preguntas, dónde colocar los bosses), el número de vidas, la duración del run, el modo de puntuación e incluso su propio banco de preguntas con Content Studio.
Sí: el mapa de competencias muestra dónde progresa cada equipo, tema por tema, con exportación. El SSO SAML conecta su directorio de empresa.
La máquina arcade de concienciación cíber. Se configura en línea y se entrega llave en mano.
No. La máquina es autónoma: modo reposo atractivo, juego de acceso libre, clasificación que mantiene viva la competición.
En el configurador 3D en línea: elija un preset o componga sus caras (texto, logotipo, imágenes), comparta su configuración con un enlace (con un diseñador si hace falta) y haga el pedido.
La opción router 4G + SIM (1 año incluido) hace que la máquina sea totalmente independiente de la red del sitio.
Aplicamos descuentos por cantidad: 10% de 3 a 9 máquinas, 20% a partir de 10. Contáctenos y le preparamos un presupuesto a medida.
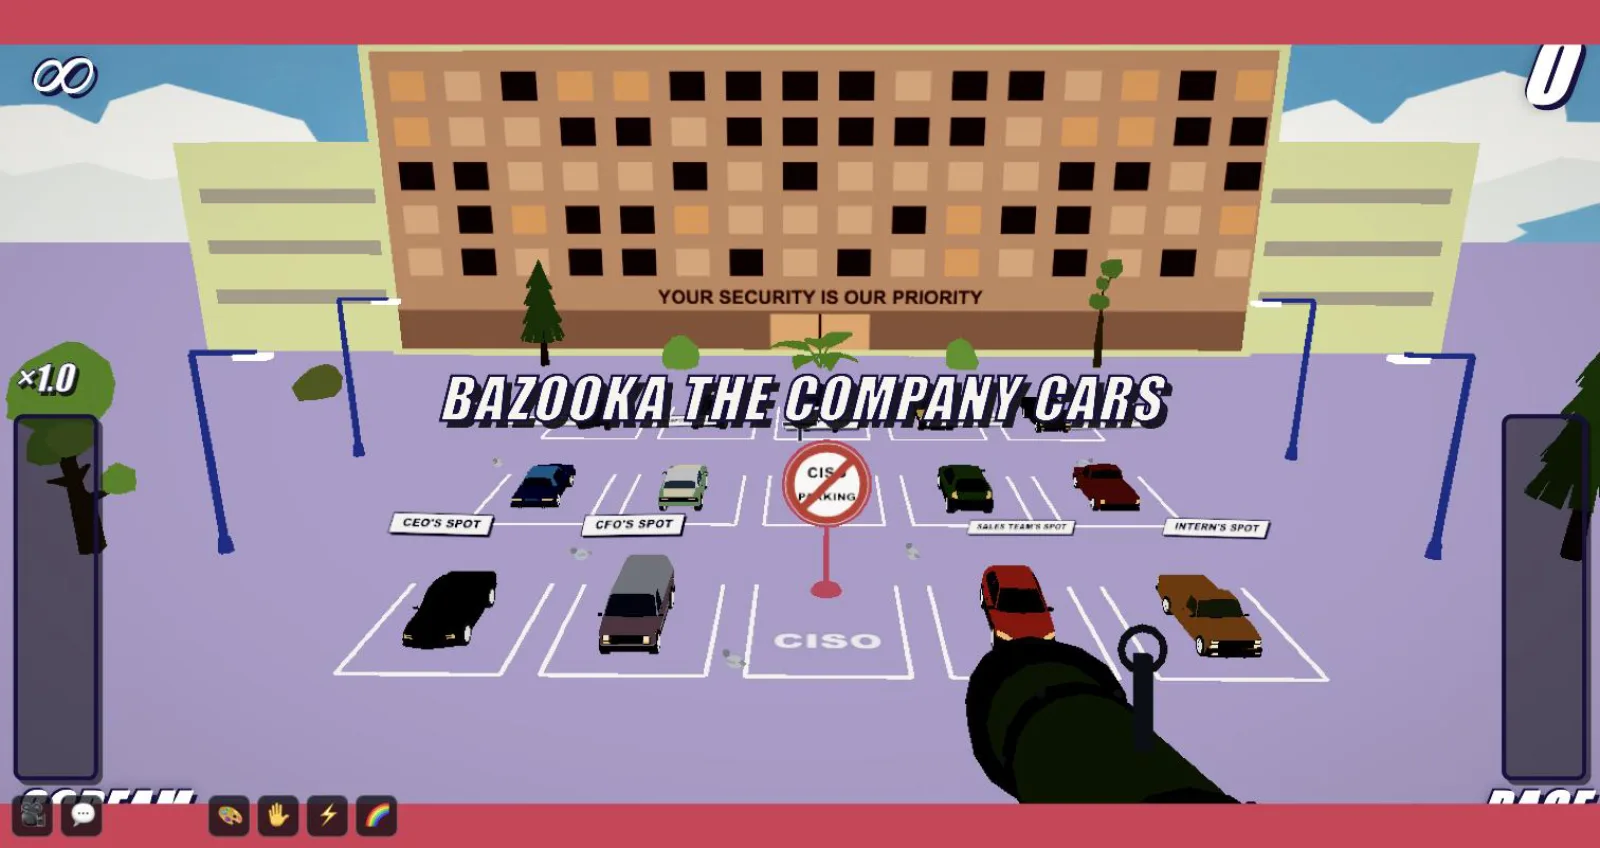
El desahogo de los CISO: un solo gesto, ~2 minutos, y gritar al micro multiplica los puntos.
Es ante todo un desahogo, y un imán de conversaciones sobre el día a día de los equipos de seguridad. En un evento, es el stand donde todo el mundo se para.
No. Sin micro, el juego funciona a multiplicador ×1. Con él, gritar amplifica la puntuación, hasta ×3.
Unos 2 minutos: 6 escenas sacadas al azar de un conjunto de 10.
La competición de reflejos totalmente configurable: minijuegos cronometrados, universo cíber, IA o mixto, modo arcade.
Cyber Cup es un quiz arcade de conocimientos; Super Challenge pone a prueba los reflejos contrarreloj, con vidas. Los dos comparten el mismo motor y se lanzan por enlace.
Reconocer un contenido generado, detectar un deepfake, evaluar un prompt, verificar una fuente: los reflejos de IA del día a día. El universo mixto combina cíber e IA.
Sí: según el ajuste elegido (1, 3 o 5 vidas), cada error cuesta una. Eso es lo que hace que la competición sea trepidante.
El simulador de phishing que entrena a sus equipos frente a ataques reales, del falso correo al código QR trampa, en un marco controlado que nunca captura una contraseña.
No: Super Phisher es una herramienta de concienciación. No se captura ninguna contraseña, cada campaña exige un mandato firmado y un dominio verificado, y puede enviarse el señuelo a usted mismo antes de cualquier lanzamiento.
El falso correo, pero también el código QR trampa, el adjunto fraudulento y la falsa página de verificación. Cada destinatario recibe un escenario adaptado a su idioma.
El balance muestra quién hizo clic y, sobre todo, quién reportó el ataque, con la tasa de reporte de sus equipos, campaña por campaña.
El juego narrativo que enseña ciberseguridad jugando: diez capítulos, un mapa de niveles, sin instalar nada.
No: el juego se juega directamente en el navegador, sin instalar nada y sin crear cuenta. Basta un correo para empezar.
Diez capítulos, del funcionamiento del cerebro ante el riesgo al malware, pasando por las contraseñas, el Man-in-the-middle, la ingeniería social y el phishing.
Sí, en francés y en inglés, a elegir nada más entrar en el juego.
Comparativa
E-learning anual, simulación de phishing, actividad puntual, juego: cuatro formas de concienciar a sus equipos, lo que aporta cada una y lo que añade Brain.
Criterio
E-learning anual
Simulación de phishing
Actividad puntual
Brain
El formato
Un módulo en línea que hay que completar, a menudo una vez al año, alojado en el LMS.
Correos falsos enviados a los buzones, con una página de recordatorio para quien hace clic.
Un taller, una conferencia o un escape game, presencial o por videollamada.
Una colección de pequeñas herramientas: competiciones, minijuegos, bot de mensajería, recorrido, enciclopedia, máquinas recreativas.
Lo que vive el empleado
Sigue el módulo hasta el final y aprueba un cuestionario.
Recibe un correo de phishing simulado y se entrena para detectarlo y reportarlo; si hace clic, ve al instante un recordatorio formativo.
Participa en un momento colectivo dirigido por un ponente.
Juega uno o cinco minutos, se compara con sus compañeros en una clasificación y vuelve a jugar.
La puesta en marcha
Integración en el LMS, inscripciones, recordatorios de finalización.
Configuración del correo, listas de distribución, escenarios.
Un presupuesto, una fecha, una sala o una videollamada, un ponente.
Una cuenta gratuita en autoservicio, un enlace o un código QR para compartir. Sin instalación.
El ritmo
Una campaña al año, a veces por trimestre.
Oleadas de correos a lo largo del año.
Uno o dos momentos clave al año.
Momentos clave (mes de la ciberseguridad, primavera de la IA, feria) y un hilo conductor todo el año, en pequeñas dosis.
Lo que se mide
La tasa de finalización y las notas del cuestionario.
La tasa de clic y la tasa de reporte.
La asistencia y la satisfacción inmediata.
La participación, el progreso y la finalización, con exportaciones incluidas por defecto.
Los temas
El programa del catálogo elegido, ciber en la mayoría de los casos.
El phishing y sus variantes.
El tema de la intervención.
Ciber e IA, activables por separado.
Los datos de los empleados
Una cuenta nominativa por alumno.
Las direcciones de correo y los resultados de cada campaña (clics, reportes), nominativos o agregados según la configuración.
Una hoja de asistencia.
En competición y en máquina, sin cuenta de jugador: un seudónimo y una puntuación.
El modelo de precios
Lo más habitual, una licencia por usuario y año.
Lo más habitual, también una licencia por usuario y año.
Un presupuesto por intervención.
Precios públicos: gratis para probar, paquetes de créditos por participación, ilimitado anual bajo presupuesto.
En sus instalaciones
Rara vez: el módulo se sigue en línea, en el ordenador o en el móvil.
Por lo general no: el ejercicio se desarrolla en el correo, a veces por SMS o código QR.
Sí, es su terreno.
Sí: una auténtica máquina recreativa en el vestíbulo, además del juego en línea.
Un complemento, no un sustituto
Brain no sustituye ni el módulo obligatorio ni sus simulaciones de phishing: añade aquello para lo que no están pensados (momentos clave, competición, presencia sobre el terreno) y aporta la evidencia de un programa vivo.
Cada herramienta Brain se puede usar por separado. La Plataforma Brain las reúne en un único programa de concienciación en ciberseguridad e IA: el responsable del programa fija un objetivo, cada empleado participa en el formato que más le conviene y un registro de formación deja constancia de ello. No se contrata en autoservicio: no hay cuenta que crear en línea, la ponemos en marcha con usted tras una conversación con nuestro equipo.
No. El módulo obligatorio sigue siendo útil para el cumplimiento. Brain llega como complemento: momentos clave, competición y presencia sobre el terreno para crear implicación, con exportaciones de participación, progreso y finalización para dejar constancia.
Sí. Los productos con inscripción abierta se prueban en autoservicio, con una cuenta gratuita y sin tarjeta bancaria, y los precios son públicos. Algunos productos ya están desplegados en empresas clientes y se ofrecen con cita previa: los ponemos en marcha con usted tras una conversación con nuestro equipo. Una cita también hace falta para la Plataforma Brain, una máquina, una suscripción ilimitada o una necesidad particular.
Precios
Precios públicos, sin IVA, sin presupuesto para lo esencial: usted elige un volumen, paga y lanza. Los productos con inscripción abierta se prueban primero gratis, sin tarjeta bancaria.
Para empezar: gratis
Una cuenta gratuita, sin tarjeta bancaria, con la consola de administración, que no consume créditos. Cyber Cup y Super Challenge ofrecen cinco primeros accesos de prueba, el configurador de Brain Arcade se prueba con la misma cuenta, y Super CISO Destroyer y Deepfake Studio se juegan gratis, sin cuenta. Para los demás productos, cada ficha del catálogo indica cómo acceder.
Cyber Cup y Super Challenge: packs de créditos
Un crédito es una partida para un participante. Se consume en la primera conexión efectiva del participante: si vuelve a conectarse o termina más tarde, sigue siendo un solo crédito. Una nueva partida o una nueva edición consume un nuevo crédito.
Pack
Precio sin IVA
Descuento
250 créditos
450 €
referencia
500 créditos
750 €
-17 %
1.000 créditos
1.200 €
-33 %
2.000 créditos
1.900 €
-47 %
5.000 créditos
3.000 €
-67 %
10.000 créditos
4.200 €
-77 %
Válidos 12 meses desde la compra, utilizables tanto en Cyber Cup como en Super Challenge, con el saldo visible en tiempo real en la consola.
Sin suscripción ni renovación: cuando se agotan los créditos, usted decide si compra más.
Por encima de 10.000 créditos, el precio es bajo presupuesto.
Suscripción anual ilimitada: bajo presupuesto
Participaciones ilimitadas en Cyber Cup y Super Challenge, para toda la organización y todo el año. El precio se fija en una cita según el número de usuarios, el alcance y la duración del compromiso. 12 meses de permanencia, renovación tácita, preaviso de 2 meses.
Brain Arcade: una licencia anual por máquina
Usted configura la máquina en 3D; nosotros la fabricamos, la entregamos y la instalamos. Sigue siendo propiedad de Brain: usted paga por su uso, no por su compra.
Modelo
Año 1 (sin IVA)
Años siguientes (sin IVA, por año)
Máquina grande (unos 181 cm)
7.000 €
3.500 €
Bartop (máquina compacta)
5.000 €
2.500 €
El año 1 incluye el diseño, la personalización gráfica, la fabricación, la entrega y la instalación en Francia continental, la licencia y el mantenimiento. Los años siguientes incluyen la licencia, las actualizaciones de contenidos, el alojamiento, el soporte y el mantenimiento.
Participantes y partidas ilimitados, sin consumir créditos.
Compromiso mínimo de 12 meses por máquina, renovación tácita por periodos de 12 meses, rescindible hasta 2 meses antes del vencimiento.
Descuentos por cantidad: 10% de 3 a 9 máquinas, 20% a partir de 10. Bajo presupuesto: diseño a medida fuera de las plantillas, entrega fuera de Francia continental, animación in situ.
Eventos: bajo presupuesto
Feria, seminario, mes de la ciberseguridad: máquinas durante unos días. El precio depende del número de máquinas, la duración, el lugar y la logística. El servicio se paga por adelantado, lo que garantiza la reserva de las fechas.
Sí, 12 meses después de la compra, con un aviso 30 días antes del vencimiento. Los créditos no consumidos se pierden: es la contrapartida de los descuentos por volumen. Si Brain incumple sus obligaciones o suprime una funcionalidad principal, se reembolsan a prorrata.
Sí: durante 14 días tras un pedido en línea, siempre que no se haya consumido ningún crédito, no se haya abierto ninguna partida a los participantes y no se haya iniciado la fabricación de una máquina.
Los créditos se pagan al hacer el pedido. Las suscripciones se facturan por adelantado y se pagan a 30 días. Un servicio para eventos se paga antes del evento.
Sí, para una suscripción anual, un volumen superior a 10.000 créditos, un evento o un despliegue en varias entidades. La Plataforma Brain, que reúne las herramientas en un único programa de concienciación, no tiene precio público: no se abre en autoservicio, la ponemos en marcha con usted tras un intercambio con nuestros equipos.
No sin el acuerdo por escrito de Brain: los créditos pertenecen a la entidad que los compró.
Brain recoge la máquina en un plazo de 30 días, salvo que usted indique antes del vencimiento que continúa: entonces no cambia nada, salvo el precio, que pasa al de los años siguientes.
Suba de nivela sus equipos en cíber e IA,sin aburrirlos.
Brain no es una formación anual que se padece: es una colección de pequeñas herramientas (minijuegos, competiciones, bot, recorridos, enciclopedia) y momentos fuertes que marcan el ritmo del año. Puestas una tras otra, forman una plataforma de cultura duradera.
Nuestra forma de hacerlo
Reflejos todo el año, en pequeñas dosis.
Una herramienta no cambia una cultura. Una colección de herramientas, jugada todo el año y pilotada en un mismo lugar, sí. Y se nota por los dos lados: los que juegan y los que pilotan.
Lado empleados
Experiencias que marcan
Un minuto o cinco, en un stand o en la mensajería. Se juega, se compara, se repite, y los reflejos se afianzan.
Minijuegos de reflejos cronometrados, tema cíber o IA
Competiciones por enlace, con clasificación y leaderboard
Máquinas arcade in situ para sus momentos fuertes
Microlecciones en Slack (Teams y Google Chat, próximamente)
Cero instalaciónTodo se juega en el navegador, con un simple enlace
Sin cuentaDel lado del jugador, basta con un apodo para entrar en partida
Lado equipo cíber
Todo se pilota en un mismo lugar
Usted gestiona la totalidad de los contenidos desde la consola, y saca las cifras sin tener que pedírselas a nadie.
Diseño, contenido, personalización, localización: todo es modificable
Herramientas de medición incluidas por defecto, en cada plataforma
Exportaciones de participación, de progreso y de finalización
Temas cíber e IA activables por separado
DORA · NIS2Contribuye a sus obligaciones reglamentarias
AI Act · Art. 4Medidas de alfabetización en IA obligatorias desde 2025
Todo lo que está abierto se puede probar, ahora mismo.
01
Usted abre una cuenta
Cada producto abierto a inscripciones funciona en autoservicio: usted crea su cuenta en el que le interese, sin pasar por nosotros. Para los demás, la ficha indica cómo acceder.
02
Usted prueba, usted lanza
Prueba con un equipo y luego despliega. Las herramientas de medición vienen por defecto en cada plataforma.
03
Quiere más, lo hablamos
Unlimited, MSP, la Plataforma Brain, que reúne las herramientas en un único programa, o una necesidad muy suya: es el momento de contarnos sus necesidades.
¿Una empresa con necesidades particulares? Abrir todos los elementos, personalizar el contenido y el diseño con su marca, desplegar en varias entidades. Cuéntenos sus necesidades y lo construimos con usted.
Empiece por el catálogo: los productos abiertos se prueban al momento. Y en cuanto quiera ir más lejos, tomamos el relevo con usted.
Pedir cita
Cuéntenos sus necesidades: fijamos un hueco, o le volvemos a contactar.
Lo más directo
Cuéntenos sus necesidades
¿Una petición especial? ¿Un programa de concienciación por montar, una población particular, un contexto que tener en cuenta? Reserve un hueco: lo hablamos de viva voz y vemos juntos qué responde a su necesidad.
Sus retos: poblaciones, sectores, idiomas, plazos
Los formatos que encajan: arcade, competiciones, recorridos
La medición: participación, progreso, informes
Las integraciones: Slack, SSO SAML, exportaciones CSV y Excel
30 minutos, sin compromiso, con un miembro del equipo.
Por escrito
¿Prefiere que le contactemos?
Déjenos sus datos y dos palabras sobre su necesidad. Le respondemos rápido.
En el mes de la ciberseguridad, todas las empresas hacen su campaña de concienciación. Haga la suya en modo arcade: sus equipos juegan, la clasificación se actualiza en directo, todo se mide. Empieza gratis, sin compromiso.
Cuenta gratuita, sin tarjeta de crédito para empezar.
Por qué en modo arcade
Tres razones para marcar la diferencia
Un evento listo para lanzar, que se juega en cualquier lugar y del que puede rendir cuentas.
01
Un evento llave en mano
Cero incorporación: usted crea la competición, las preguntas ya están ahí, comparte un enlace único. Sus equipos juegan en el minuto.
02
En línea o presencial, con máquinas
Cada uno juega desde su móvil, esté donde esté. O instala una auténtica máquina arcade en el hall durante todo el mes. Las dos se combinan.
03
Un balance que presentar
Al final del mes, muestra cifras, no una impresión: participación, clasificación, progreso por tema y exportaciones para presentar a su comité de dirección. Un registro que contribuye a sus obligaciones DORA y NIS2.
Opcional
La máquina Brain Arcade, en sus instalaciones
El mismo juego en modo máquina: un quiosco solo con apodo, sin ningún dato personal, en una auténtica máquina arcade instalada en su sede durante todo el mes.
Máquina grande de 181 cm o bartop
12 diseños, personalizable con sus colores
Quiosco solo con apodo: ningún dato personal de los jugadores
Su mes de la ciberseguridad, aún mejor: sus preguntas
Deles una razón para jugar en lugar de un módulo más: una competición entre equipos, con una clasificación que se actualiza en directo. Cada uno juega desde su móvil, sin crear ninguna cuenta del lado del jugador.
Cambie de formato: runs de quiz arcade cortos y cronometrados, retos de reflejos, una máquina arcade en el hall. La clasificación en directo crea la emulación que las formaciones clásicas no tienen.
Conserve sus contenidos y su e-learning, y añada un momento clave que se juega: un torneo durante el mes, con una clasificación final. El juego complementa su módulo obligatorio, no lo sustituye.
Con cifras, no con una impresión: participación, clasificación, progreso por tema y exportaciones para presentar al comité de dirección. Un registro que contribuye a sus obligaciones DORA y NIS2.
Usted crea la competición, las preguntas ya están ahí, comparte un enlace único: sus equipos juegan en un minuto. Para un programa completo, basta una cita de 20 minutos para fijar los juegos, el calendario y el kit de comunicación.
No. Todo se juega en línea, desde un móvil o un ordenador. La máquina arcade es una opción para marcar la diferencia en sus instalaciones.
Necesita una mano
Organizamos su mes con usted
¿Prefiere que le propongamos un programa llave en mano? Déjenos un email profesional, volvemos a usted con un plan.
Lo más rápido
Una cita de 20 minutos
Miramos juntos su contexto y fijamos los momentos clave del mes.
Primavera de la IA 2027La temporada de la concienciación en IA
Para responsables de IA, formación y RR. HH.
Organicemossu primaverade la IA
En primavera, las empresas hacen balance de la IA: qué se le puede confiar, qué hay que verificar, qué ya no se cree sin comprobar. Conviértala en una temporada en modo arcade: sus equipos juegan, la clasificación se actualiza en directo, todo se mide. Empieza gratis, sin compromiso.
Cuenta gratuita, sin tarjeta bancaria para empezar.
Por qué en modo arcade
Tres formas de marcar la primavera
Una temporada lista para lanzar, que se juega en cualquier lugar y que deja un registro.
01
Una competición de IA llave en mano
Crea su Super Challenge en el universo IA: deepfakes, prompts, datos confidenciales, fuentes. Los minijuegos ya están ahí, comparte un único enlace y sus equipos juegan en un minuto.
02
Reflejos de IA durante toda la temporada
Chat with Jack envía microlecciones en Slack (Teams y Google Chat, próximamente). Cyberpedia pone a disposición una enciclopedia visual generada por IA, para explorar a su ritmo. La primavera dura, y la concienciación también.
03
El AI Act, artículo 4
Desde 2025, el AI Act pide a las empresas que adopten medidas para desarrollar la alfabetización en materia de IA de sus equipos. Una temporada de juego contribuye a ello y deja un registro: participación, progreso por tema, exportaciones.
Opcional
La máquina Brain Arcade, en sus oficinas
El Super Challenge en modo máquina: un quiosco con seudónimos, sin ningún dato personal, en una auténtica máquina recreativa instalada en sus instalaciones durante toda la temporada.
Máquina grande de 181 cm o bartop
12 diseños, personalizable con sus colores
Quiosco con seudónimos: ningún dato personal de los jugadores
Una temporada de concienciación sobre la inteligencia artificial en la empresa, siguiendo el modelo del mes de la ciberseguridad: un momento clave en el que todos los empleados aprenden los reflejos correctos ante deepfakes, prompts, datos confidenciales y contenidos generados. Cada empresa elige sus fechas en primavera.
Bastan tres piezas: una competición Super Challenge en el universo IA lanzada con un simple enlace, microlecciones de Chat with Jack en la mensajería durante toda la temporada y, para un momento físico destacado, una máquina Brain Arcade en el vestíbulo. Una cuenta gratuita permite probarlo todo antes de decidir.
Una competición se crea en pocos minutos, sin onboarding ni orden de compra. Cuente con una cita de 20 minutos con nosotros si quiere un programa llave en mano para toda la temporada.
Lance un Super Challenge en el universo IA y compártalo con un simple enlace: sus equipos se entrenan para entender la IA, verificar las respuestas, escribir buenos prompts y detectar un deepfake. El mapa de competencias sigue su progreso tema por tema y la consola exporta los resultados en CSV o XLSX. Son medidas que puede documentar en virtud del artículo 4 del AI Act, que pide a las empresas desarrollar la alfabetización en materia de IA de su personal. Puede probarlo con una cuenta gratuita.
¿Necesita ayuda?
Organizamos su primavera con usted
¿Prefiere que le propongamos un programa llave en mano? Deje un correo profesional y volvemos con un plan.
Lo más rápido
Una cita de 20 minutos
Revisamos juntos su contexto y fijamos los momentos clave de la temporada.
La Golden Hour del ransomware: Los primeros 60 minutos para salvar la infraestructura
Descubre los reflejos indispensables ante un ataque de ransomware durante la primera hora: aislar sin apagar, comunicar fuera de banda y activar la crisis.
Son las 06:14 de la mañana. El equipo de guardia de TI recibe una notificación anómala: el hipervisor principal satura sus operaciones de E/S en disco, mientras varios servidores de archivos compartidos renombran frenéticamente sus extensiones a .locked. En este punto exacto, el ataque no acaba de empezar, sino que entra en su fase final de ejecución. Los atacantes probablemente han pasado varias semanas cartografiando la red interna, exfiltrando bases de datos estratégicas y neutralizando las copias de seguridad online. A partir de ahora, la cuenta atrás está en marcha.
En el ámbito médico, la denominada "Golden Hour" define esa primera hora crítica donde cada intervención clínica determina la supervivencia del paciente. En ciberseguridad, el principio es exactamente el mismo. Los primeros 60 minutos que siguen a la detección de un ransomware marcan el destino de la organización: o se contiene la propagación preservando las evidencias forenses, o se cometen los errores habituales que destruyen meses de investigación y precipitan la interrupción total de las operaciones.
¿Qué se debe hacer y qué conviene evitar durante la primera hora de un ataque de ransomware?#
En resumen: Durante la primera hora, es imprescindible aislar física o lógicamente los equipos sin apagarlos bajo ningún concepto para preservar la memoria RAM, migrar las comunicaciones a un canal fuera de banda seguro y convocar el comité de crisis sin caer en el pánico operativo.
Frente a un cifrado masivo en curso, la reacción instintiva de muchos administradores consiste en cortar de golpe el suministro eléctrico de los servidores o los puestos de trabajo. Ese es el error número uno.
Errores críticos que se deben descartar de inmediato
No apagar ni reiniciar jamás las máquinas comprometidas: Apagar un equipo borra irremediablemente la memoria de acceso aleatorio (RAM). Dicha memoria contiene claves de descifrado temporales, direcciones IP de servidores de comando y control (C2), inyecciones de código volátiles y artefactos legales indispensables para los peritos DFIR. Además, reiniciar un sistema cuyos ejecutables críticos ya están cifrados impedirá cualquier arranque posterior.
No utilizar el correo corporativo ni la telefonía IP de la empresa: Si el Active Directory se encuentra comprometido, el servidor de correo o las herramientas ofimáticas corporativas muy probablemente también lo estén. El atacante monitoriza las comunicaciones internas, escucha las salas de crisis improvisadas y adaptará sus tácticas en tiempo real.
No intentar negociar por cuenta propia ni pagar precipitadamente: Cualquier contacto prematuro confirma al atacante que los sistemas afectados son de misión crítica, lo que incrementa de forma automática la presión psicológica y la cuantía del rescate solicitado.
OPERATIONAL DECISION TREE · La Golden Hour del ransomware: Los primeros 60…INCIBE · CCN-CERT · ENS · NIS 2 · DORA · RGPD
Arquitectura operativa: La Golden Hour del ransomware: Los primeros 60 minutos para salvar la infraestructura (SuperCISO Destroyer · Brain Security).
¿Cómo aislar el perímetro sin destruir las evidencias forenses?#
En resumen: La prioridad técnica reside en cortar de inmediato las conexiones de red desconectando cables Ethernet, desactivando interfaces Wi-Fi o segregando VLANs en los conmutadores, manteniendo siempre los equipos encendidos para conservar la información volátil en memoria.
Aislar la infraestructura no equivale a bajar los plomos del centro de datos. El objetivo consiste en frenar en seco el movimiento lateral de la amenaza (a través de protocolos como SMB, RDP o WMI) mientras se congela el estado de los sistemas para su posterior análisis pericial.
Protocolo de contención de emergencia
1. Desconexión física y lógica de la red: Desconecta los latiguillos RJ45 de los servidores afectados y deshabilita los adaptadores Wi-Fi en los puestos cliente. Si el incidente es de gran envergadura, solicita a los administradores de red aislar las VLANs implicadas o cortar los enlaces troncales WAN y las conexiones VPN con sedes remotas.
2. Revocación de accesos remotos entrantes: Invalida de inmediato los túneles VPN, las pasarelas de acceso remoto y las sesiones administrativas activas. Los grupos de ransomware suelen mantener múltiples puertas traseras abiertas de forma simultánea.
3. Forzar la hibernación en lugar del apagado (si el procedimiento está validado): Si el equipo técnico sabe forzar una hibernación controlada, el sistema volcará el contenido íntegro de la RAM al almacenamiento secundario (hiberfil.sys) antes de suspenderse, salvaguardando la memoria volátil. Si no existe total seguridad en esta maniobra, la directriz es dejar el equipo encendido y desconectado de la red.
4. Proteger las copias de seguridad inmutables: Desconecta físicamente los respaldos offline, las cabinas de almacenamiento no alcanzadas y detén los procesos de sincronización automática hacia la nube para impedir la replicación de ficheros cifrados.
Para entrenar a los equipos técnicos y a los directivos en la toma de estas decisiones críticas bajo máxima presión, nuestro juego de gestión de crisis en 3D Super CISO Destroyer sitúa a los participantes en el papel de un CISO frente a un ciberataque a gran escala.
Maturity Self-Assessment Grid: La Golden Hour del ransomware: Los primeros 60 minutos para salvar la infraestructura
Assessed Domain
Target Practice Defined in Guide
Related Chapter
Priority
No apagar ni reiniciar jamás las máquinas…
Apagar un equipo borra irremediablemente la memoria de acceso aleatorio (RAM). Dicha memoria contiene claves de descifrado temporales, direcciones IP…
¿Qué se debe hacer y qué conviene evitar durante la primera…
P1 · Critical
Coordinación general
Designar a un único responsable que centralice los hechos comprobados, registre cada evento cronológicamente en un libro de incidencias físico y…
¿Cómo articular la respuesta y activar el comité de crisis?
P1 · High
No utilizar el correo corporativo ni la telefonía…
Si el Active Directory se encuentra comprometido, el servidor de correo o las herramientas ofimáticas corporativas muy probablemente también lo…
¿Qué se debe hacer y qué conviene evitar durante la primera…
P2 · Core
Cumplimiento legal y regulatorio
Poner en marcha la notificación formal ante las autoridades supervisoras (como la AEPD en el plazo máximo de 72 horas exigido por el RGPD si existen…
¿Cómo articular la respuesta y activar el comité de crisis?
P2 · Ongoing
¿Cómo articular la respuesta y activar el comité de crisis?#
La contención técnica es solo una parte de la gestión de un ransomware. Sin una coordinación humana rigurosa, el equipo técnico más cualificado se verá desbordado en cuestión de minutos.
Establecer un canal de comunicación fuera de banda (Out-of-Band)
Antes de iniciar cualquier reunión de crisis, el canal de comunicación debe ser completamente estanco. Conviene recurrir a aplicaciones con cifrado de extremo a extremo previamente acordadas (vinculadas a números de teléfono personales o mediante soluciones independientes desligadas del directorio corporativo) o terminales móviles no integrados en la red interna. Queda totalmente desaconsejado utilizar Teams, Slack o los buzones de correo de la compañía hasta que se certifique la integridad de los servicios de identidad centrales.
Prioridades del comité de crisis durante la primera hora
Coordinación general: Designar a un único responsable que centralice los hechos comprobados, registre cada evento cronológicamente en un libro de incidencias físico y filtre las presiones externas.
Cumplimiento legal y regulatorio: Poner en marcha la notificación formal ante las autoridades supervisoras (como la AEPD en el plazo máximo de 72 horas exigido por el RGPD si existen datos personales expuestos, y el INCIBE-CERT o CCN-CERT según las obligaciones de NIS 2 o DORA) y avisar a la compañía aseguradora de ciberriesgos.
Gabinete de comunicación: Elaborar los mensajes iniciales para consumo interno con el fin de evitar rumores en redes sociales y dar directrices claras al personal de recepción y atención al cliente.
La respuesta durante los primeros minutos de un ransomware no puede improvisarse en mitad del caos: requiere documentación, pruebas y entrenamiento continuo. Si necesitas evaluar la madurez de tus protocolos de emergencia o preparar a tus equipos ante escenarios reales, reserva una sesión con nosotros para diseñar simulaciones inmersivas a la medida de tu organización.
INTERFAZ Y EXPERIENCIA BRAIN SECURITY · SuperCISO Destroyer
Vista en situación de SuperCISO Destroyer aplicada a «La Golden Hour del ransomware: Los primeros 60 minutos para salvar la infraestructura».Descubrir SuperCISO Destroyer en el catálogo →
Para profundizar: artículos relacionados y soluciones de Brain Security#
Sus ajustes de cookies y todos nuestros documentos legales.
Su elección actual:…
Si acepta: medimos su recorrido en el sitio (páginas vistas, productos abiertos, camino seguido), con nuestra herramienta interna, Google Analytics y HubSpot, para entender qué busca y responderle mejor.
Lo que nunca hacemos: vender sus datos, seguirle por otros sitios, mostrar publicidad segmentada.
En todos los casos: su elección, el idioma y el ajuste del sonido permanecen en su navegador (almacenamiento local, nunca se transmiten).
Si reserva una cita: la reserva se abre en HubSpot, que gestiona sus propias cookies en su página.
Cambiar de opinión: en cualquier momento, en la página Info › Cookies.