Brain vende soluzioni di sensibilizzazione cyber e IA, interamente online. Con il Suo consenso, alcuni cookie di misurazione ci indicano le pagine e i prodotti che consulta: solo per capire le Sue esigenze, migliorare il sito e consigliarLa meglio. Nessuna rivendita di dati, nessuna pubblicità.
Ci aiuta a consigliarLa meglio
Il sito funziona esattamente allo stesso modo
In concreto, cosa facciamo
Se accetta: misuriamo il Suo percorso sul sito (pagine viste, prodotti aperti, tragitto seguito), con il nostro strumento interno, Google Analytics e HubSpot, per capire cosa cerca e risponderLe meglio.
Ciò che non facciamo mai: vendere i Suoi dati, seguirLa su altri siti, mostrare pubblicità mirata.
In ogni caso: la Sua scelta, la lingua e l’impostazione dell’audio restano nel Suo browser (memoria locale, mai trasmesse).
Se prenota un orario: l’appuntamento si apre su HubSpot, che gestisce i propri cookie sulla sua pagina.
Cambiare idea: in qualsiasi momento, alla pagina Info › Cookie.
Il simulatore di phishing che allena i Suoi team agli attacchi reali, dalla falsa e-mail al QR code trappola, in un quadro controllato che non cattura mai una password.
Un catalogo pronto all’uso
Oltre 1.300 scenari classificati per una ventina di famiglie di pretesti, filtrati in base al profilo della Sua azienda.
Gli attacchi di oggi
La falsa e-mail, ma anche il QR code trappola, l’allegato fraudolento e la falsa pagina di verifica.
Un quadro controllato
Mandato firmato, dominio verificato, invio di prova a se stessi e mai nessuna password catturata.
Il resoconto che conta
Chi ha cliccato, chi ha segnalato, tasso di segnalazione: la misura che fa progredire i Suoi team.
La competizione cyber completamente personalizzabile: svolgimento su misura, boss fights e classifica pubblica.
Con un semplice link (o QR code). Scelgono un soprannome e giocano, nessuna creazione di account, e in modalità arcade anche il soprannome diventa facoltativo.
Lo svolgimento della partita (quali formati, quante domande, dove piazzare i boss), il numero di vite, la durata del run, la modalità di punteggio e persino la Sua banca di domande con Content Studio.
Sì: la mappa delle competenze mostra dove ogni team progredisce, tema per tema, con esportazione. L’SSO SAML collega la Sua directory aziendale.
Il cabinato arcade per la sensibilizzazione cyber. Si configura online, arriva chiavi in mano.
No. Il cabinato è autonomo: modalità stand-by accattivante, gioco ad accesso libero, leaderboard che alimenta la competizione.
Nel configuratore 3D online: scelga un preset o componga i Suoi lati (testo, logo, immagini), condivida la configurazione via link (a un designer se serve), poi ordini.
L’opzione router 4G + SIM (1 anno incluso) rende il cabinato totalmente indipendente dalla rete della sede.
Applichiamo sconti sulla quantità: 10% da 3 a 9 cabinati, 20% da 10 in su. Ci contatti e prepariamo un preventivo su misura.
La competizione di riflessi completamente configurabile: minigiochi a tempo, universo cyber, IA o misto, modalità arcade.
Cyber Cup è un quiz arcade di conoscenze; Super Challenge mette alla prova i riflessi a cronometro, con le vite. Entrambi condividono lo stesso motore e si lanciano via link.
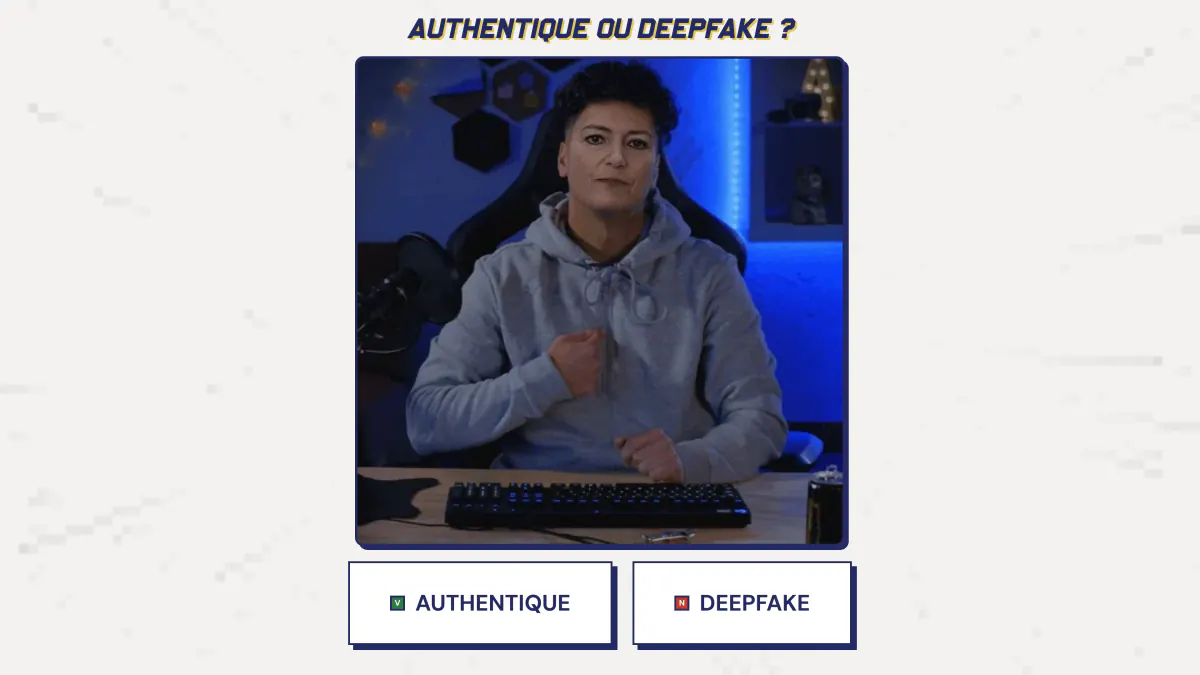
Riconoscere un contenuto generato, individuare un deepfake, valutare un prompt, verificare una fonte: i riflessi IA di tutti i giorni. L’universo misto combina cyber e IA.
Sì: a seconda dell’impostazione scelta (1, 3 o 5 vite), ogni errore ne costa una. È questo che rende la competizione adrenalinica.
Il photobooth deepfake: autorizzi la webcam, un’IA La trasforma dal vivo e non guarderà più un’immagine allo stesso modo.
No. Il flusso è elaborato in tempo reale e nulla viene registrato né conservato. Le catture portano una filigrana “Generato dall’IA”.
No: si apre il link, si autorizza la webcam e ci si vede trasformati. La sessione è volutamente breve.
A far vivere il deepfake invece di spiegarlo: dopo aver visto il proprio volto mentire sullo schermo, non si guarda più una videochiamata allo stesso modo.
Il percorso di apprendimento cyber in mappa di avanzamento: capitoli brevi e un quiz arcade integrato, senza account da creare.
No: l’allievo entra con un link e un codice, con una semplice e-mail e un alias. Niente da installare, niente da creare.
Si avanza su una mappa di avanzamento, capitolo per capitolo: brevi schermate di lezione, un quiz arcade integrato e schede riflessi da tenere a portata di mano.
Con l’assegnazione dei percorsi, una classifica e un monitoraggio dell’avanzamento lato console.
Il simulatore di phishing che allena i Suoi team agli attacchi reali, dalla falsa e-mail al QR code trappola, in un quadro controllato che non cattura mai una password.
No: Super Phisher è uno strumento di sensibilizzazione. Nessuna password viene catturata, ogni campagna richiede un mandato firmato e un dominio verificato, e può inviare l’esca a Se stesso prima di ogni lancio.
La falsa e-mail, ma anche il QR code trappola, l’allegato fraudolento e la falsa pagina di verifica. Ogni destinatario riceve uno scenario adatto alla sua lingua.
Il resoconto mostra chi ha cliccato e soprattutto chi ha segnalato l’attacco, con il tasso di segnalazione dei Suoi team, campagna per campagna.
Il gioco narrativo che insegna la cybersicurezza giocando: dieci capitoli, una mappa di livelli, senza installare nulla.
No: il gioco si gioca direttamente nel browser, senza installare nulla e senza creare un account. Basta un’e-mail per iniziare.
Dieci capitoli, dal funzionamento del cervello di fronte al rischio ai malware, passando per le password, il Man-in-the-middle, l’ingegneria sociale e il phishing.
Sì, in francese e in inglese, a scelta appena si entra nel gioco.
Confronto
E-learning annuale, simulazione di phishing, evento una tantum, gioco: quattro modi per sensibilizzare i team, che cosa offre ciascuno e che cosa aggiunge Brain.
Criterio
E-learning annuale
Simulazione di phishing
Evento una tantum
Brain
Il formato
Un modulo online da completare, spesso una volta l’anno, ospitato sull’LMS.
Email false inviate nelle caselle, con una pagina di richiamo per chi clicca.
Un workshop, una conferenza o un escape game, in presenza o in video.
Una raccolta di piccoli strumenti: competizioni, minigiochi, bot di messaggistica, percorso, enciclopedia, cabinati arcade.
Che cosa vive il collaboratore
Segue il modulo fino alla fine e supera un quiz.
Riceve una finta email di phishing e si allena a riconoscerla e a segnalarla; se clicca, vede subito un breve richiamo formativo.
Partecipa a un momento collettivo condotto da un relatore.
Gioca uno o cinque minuti, si confronta con i colleghi in classifica e ricomincia.
L’avvio
Integrazione con l’LMS, iscrizioni, solleciti di completamento.
Configurazione della posta, liste di distribuzione, scenari.
Un preventivo, una data, una sala o una videochiamata, un relatore.
Un account gratuito in self-service, un link o un codice QR da condividere. Nessuna installazione.
Il ritmo
Una campagna l’anno, a volte per trimestre.
Ondate di email nel corso dell’anno.
Uno o due momenti forti l’anno.
Momenti forti (mese della cybersicurezza, primavera dell’IA, fiera) e un filo conduttore tutto l’anno, a piccole dosi.
Che cosa si misura
Il tasso di completamento e i punteggi del quiz.
Il tasso di clic e il tasso di segnalazione.
La presenza e la soddisfazione a caldo.
La partecipazione, l’avanzamento e il completamento, con esportazioni incluse di default.
I temi
Il programma del catalogo scelto, per lo più cyber.
Il phishing e le sue varianti.
Il tema dell’intervento.
Cyber e IA, attivabili separatamente.
I dati dei collaboratori
Un account nominativo per ogni discente.
Gli indirizzi email e i risultati di ogni campagna (clic, segnalazioni), nominativi o aggregati a seconda delle impostazioni.
Un foglio presenze.
In competizione e sul cabinato, nessun account giocatore: un nickname e un punteggio.
Il modello di prezzo
Per lo più una licenza per utente all’anno.
Per lo più, anche qui, una licenza per utente all’anno.
Un preventivo per intervento.
Prezzi pubblici: gratis per provare, pacchetti di crediti a partecipazione, illimitato annuale su preventivo.
In sede
Raramente: il modulo si segue online, da computer o da smartphone.
Di norma no: l’esercizio si svolge nella posta, a volte via SMS o codice QR.
Sì, è il suo terreno.
Sì: un vero cabinato arcade nella hall, oltre al gioco online.
Un complemento, non un sostituto
Brain non sostituisce né il modulo obbligatorio né le simulazioni di phishing: aggiunge ciò per cui non sono pensati (momenti forti, competizione, presenza sul campo) e lascia la traccia di un programma vivo.
Ogni strumento Brain si può usare separatamente. La Piattaforma Brain li riunisce in un unico programma di sensibilizzazione alla cybersicurezza e all’IA: il responsabile del programma fissa un obiettivo, ogni collaboratore partecipa nel formato che preferisce e un registro della formazione ne tiene traccia. Non è disponibile in self-service: non c’è un account da creare online, l’attiviamo insieme a Lei dopo una conversazione con il nostro team.
No. Il modulo obbligatorio resta utile per la conformità. Brain si aggiunge: momenti forti, competizione e presenza sul campo per creare coinvolgimento, con esportazioni di partecipazione, avanzamento e completamento per conservarne traccia.
Sì. I prodotti con iscrizione aperta si provano in self-service, con un account gratuito e senza carta di credito, e i prezzi sono pubblici. Alcuni prodotti sono già in uso presso i clienti e si attivano su appuntamento: li mettiamo in funzione insieme a voi dopo una conversazione con il nostro team. Un appuntamento serve anche per la Piattaforma Brain, un cabinato, un abbonamento illimitato o un’esigenza particolare.
Prezzi
Prezzi pubblici, IVA esclusa, senza preventivo per l’essenziale: scegliete un volume, pagate e partite. I prodotti con iscrizione aperta si provano prima gratuitamente, senza carta di credito.
Per iniziare: gratis
Un account gratuito, senza carta di credito, con la console di amministrazione, che non consuma crediti. Cyber Cup e Super Challenge offrono cinque primi accessi di prova, il configuratore Brain Arcade si prova con lo stesso account, e Super CISO Destroyer e Deepfake Studio si giocano gratis, senza account. Per gli altri prodotti, ogni scheda del catalogo indica come accedervi.
Cyber Cup e Super Challenge: pacchetti di crediti
Un credito è una partita per un partecipante. Si consuma al primo accesso effettivo del partecipante: se si ricollega o finisce più tardi, resta un solo credito. Una nuova partita o una nuova edizione consuma un nuovo credito.
Pacchetto
Prezzo IVA esclusa
Sconto
250 crediti
450 €
riferimento
500 crediti
750 €
-17%
1.000 crediti
1.200 €
-33%
2.000 crediti
1.900 €
-47%
5.000 crediti
3.000 €
-67%
10.000 crediti
4.200 €
-77%
Validi 12 mesi dall’acquisto, utilizzabili sia su Cyber Cup sia su Super Challenge, con il saldo visibile in tempo reale nella console.
Nessun abbonamento, nessun rinnovo: quando i crediti finiscono, decidete voi se acquistarne altri.
Oltre 10.000 crediti, il prezzo è su preventivo.
Abbonamento annuale illimitato: su preventivo
Partecipazioni illimitate su Cyber Cup e Super Challenge, per tutta l’organizzazione e tutto l’anno. Il prezzo si definisce in un appuntamento in base al numero di utenti, al perimetro e alla durata dell’impegno. 12 mesi fissi, rinnovo tacito, preavviso di 2 mesi.
Brain Arcade: una licenza annuale per cabinato
Voi configurate il cabinato in 3D, noi lo costruiamo, lo consegniamo e lo installiamo. Resta di proprietà di Brain: pagate l’uso, non l’acquisto.
Modello
Anno 1 (IVA esclusa)
Anni successivi (IVA esclusa, all’anno)
Cabinato grande (circa 181 cm)
7.000 €
3.500 €
Bartop (cabinato compatto)
5.000 €
2.500 €
L’anno 1 comprende la progettazione, la personalizzazione grafica, la fabbricazione, la consegna e l’installazione in Francia metropolitana, la licenza e la manutenzione. Gli anni successivi comprendono la licenza, gli aggiornamenti dei contenuti, l’hosting, l’assistenza e la manutenzione.
Partecipanti e partite illimitati, senza consumo di crediti.
Impegno minimo di 12 mesi per cabinato, rinnovo tacito per periodi di 12 mesi, recedibile fino a 2 mesi prima della scadenza.
Sconti sulla quantità: 10% da 3 a 9 cabinati, 20% da 10 in su. Su preventivo: grafica su misura fuori dai modelli, consegna fuori dalla Francia metropolitana, animazione in loco.
Eventi: su preventivo
Fiera, seminario, mese della cybersicurezza: cabinati per qualche giorno. Il prezzo dipende dal numero di cabinati, dalla durata, dal luogo e dalla logistica. Il servizio si paga in anticipo, il che garantisce la prenotazione delle date.
Sì, 12 mesi dopo l’acquisto, con un promemoria 30 giorni prima della scadenza. I crediti non consumati vanno persi: è la contropartita degli sconti sul volume. Se Brain viene meno ai suoi obblighi o elimina una funzionalità principale, sono rimborsati pro rata.
Sì: entro 14 giorni da un ordine online, purché nessun credito sia stato consumato, nessuna partita sia stata aperta ai partecipanti e la fabbricazione di un cabinato non sia stata avviata.
I crediti si pagano all’ordine. Gli abbonamenti sono fatturati in anticipo e pagabili a 30 giorni. Un servizio per eventi si paga prima dell’evento.
Sì, per un abbonamento annuale, un volume superiore a 10.000 crediti, un evento o una diffusione su più entità. La Piattaforma Brain, che riunisce gli strumenti in un unico programma di sensibilizzazione, non ha un prezzo pubblico: non si apre in self-service, la mettiamo in opera con voi dopo uno scambio con i nostri team.
Non senza l’accordo scritto di Brain: i crediti appartengono all’entità che li ha acquistati.
Brain ritira il cabinato entro 30 giorni, a meno che non indichiate prima della scadenza che continuate: allora non cambia nulla, tranne il prezzo, che passa a quello degli anni successivi.
Faccia salire di livelloi Suoi team in cyber e IA,senza annoiarli.
Brain non è la formazione annuale che si subisce: è una collezione di piccoli strumenti (minigiochi, competizioni, bot, percorsi, enciclopedia) e momenti clou che scandiscono l’anno. Messi uno dopo l’altro, formano una piattaforma di cultura duratura.
Il nostro modo di fare
Riflessi tutto l’anno, a piccole dosi.
Uno strumento non cambia una cultura. Una collezione di strumenti, giocata tutto l’anno e gestita in un unico posto, sì. E si vede da entrambi i lati: chi gioca e chi gestisce.
Lato collaboratori
Esperienze che lasciano il segno
Un minuto o cinque, a uno stand o nella chat aziendale. Si gioca, ci si confronta, si ricomincia, e i riflessi si radicano.
Minigiochi di riflessi a tempo, tema cyber o IA
Competizioni via link, con classifica e leaderboard
Cabinati arcade in loco per i Suoi momenti clou
Microlezioni in Slack (Teams e Google Chat in arrivo)
Zero installazioniTutto si gioca nel browser, con un semplice link
Senza accountLato giocatore, basta un soprannome per entrare in partita
Lato team cyber
Tutto si gestisce da un unico posto
Gestisce tutti i contenuti dalla console ed estrae i numeri senza doverli chiedere a nessuno.
Design, contenuti, personalizzazione, localizzazione: tutto è modificabile
Strumenti di misurazione inclusi di default, su ogni piattaforma
Esportazioni di partecipazione, avanzamento e completamento
Temi cyber e IA attivabili separatamente
DORA · NIS2Contribuisce ai Suoi obblighi normativi
AI Act · Art. 4Misure di alfabetizzazione IA obbligatorie dal 2025
Tutto ciò che è aperto è testabile, subito.
01
Apre un account
Ogni prodotto aperto alle iscrizioni funziona in autonomia: crea il Suo account su quello che Le interessa, senza passare da noi. Per gli altri, la scheda indica come accedervi.
02
Prova, lancia
Prova con un team, poi distribuisce. Gli strumenti di misurazione sono inclusi di default in ogni piattaforma.
03
Vuole di più, ne parliamo
Unlimited, MSP, la Piattaforma Brain, che riunisce gli strumenti in un unico programma, o un’esigenza tutta Sua: è il momento di parlarci delle Sue esigenze.
Un’azienda con esigenze particolari? Aprire tutti gli elementi, personalizzare contenuti e design con il Suo marchio, distribuire su più entità. Ci parli delle Sue esigenze, lo costruiamo insieme a Lei.
Inizi dal catalogo: i prodotti aperti si provano subito. E appena vuole andare oltre, prendiamo il testimone insieme a Lei.
Prendere un appuntamento
Ci parli delle Sue esigenze: fissiamo un orario, o La ricontattiamo.
Il più diretto
Ci parli delle Sue esigenze
Una richiesta particolare? Un programma di sensibilizzazione da costruire, una popolazione specifica, un contesto da tenere in conto? Prenoti un orario: ne parliamo a voce e guardiamo insieme cosa risponde alla Sua esigenza.
Le Sue sfide: popolazioni, settori, lingue, scadenze
I formati giusti: arcade, competizioni, percorsi
La misurazione: partecipazione, avanzamento, reportistica
Le integrazioni: Slack, SSO SAML, esportazioni CSV ed Excel
30 minuti, senza impegno, con un membro del team.
Per iscritto
Preferisce che La ricontattiamo?
Ci lasci i Suoi recapiti e due parole sulla Sua esigenza. Le rispondiamo rapidamente.
Nel mese della cybersicurezza, tutte le aziende fanno la propria campagna di sensibilizzazione. Faccia la Sua in stile arcade: i Suoi team giocano, la classifica si aggiorna in diretta, tutto si misura. Si inizia gratis, senza impegno.
Account gratuito, nessuna carta di credito per iniziare.
Perché in stile arcade
Tre motivi per lasciare il segno
Un evento pronto da lanciare, che si gioca ovunque e di cui può rendere conto.
01
Un evento chiavi in mano
Zero onboarding: crea la competizione, le domande ci sono già, condivide un unico link. I Suoi team giocano nel giro di un minuto.
02
Online o in sede, con i cabinati
Ognuno gioca dal proprio telefono, ovunque si trovi. Oppure installa un vero cabinato arcade nella hall per tutto il mese. I due si combinano.
03
Un bilancio da presentare
A fine mese mostra dei numeri, non un’impressione: partecipazione, classifica, progressi per tema ed esportazioni da presentare al Suo comitato di direzione. Una traccia che contribuisce ai Suoi obblighi DORA e NIS2.
Opzionale
Il cabinato Brain Arcade, nei Suoi locali
Lo stesso gioco in modalità cabinato: un chiosco solo con soprannome, senza alcun dato personale, in un vero cabinato arcade installato da Lei per tutto il mese.
Cabinato grande 181 cm o bartop
12 design, personalizzabile con i Suoi colori
Chiosco solo con soprannome: nessun dato personale sui giocatori
Il Suo mese della cybersicurezza, ancora meglio: le Sue domande
Dia loro un motivo per giocare invece di un modulo in più: una competizione tra team, con una classifica che si aggiorna in diretta. Ognuno gioca dal proprio telefono, senza account da creare lato giocatore.
Cambi formato: run di quiz arcade brevi e a tempo, sfide di riflessi, un cabinato arcade nella hall. La classifica in diretta crea l’emulazione che la formazione tradizionale non ha.
Mantenga i Suoi contenuti e il Suo e-learning, e aggiunga un momento forte che si gioca: un torneo durante il mese, con una classifica finale. Il gioco si aggiunge al Suo modulo obbligatorio, non lo sostituisce.
Con dei numeri, non un’impressione: partecipazione, classifica, progressi per tema ed esportazioni da presentare al comitato di direzione. Una traccia che contribuisce ai Suoi obblighi DORA e NIS2.
Crea la competizione, le domande ci sono già, condivide un unico link: i Suoi team giocano nel giro di un minuto. Per un programma completo basta un appuntamento di 20 minuti per definire i giochi, il calendario e il kit di comunicazione.
No. Si gioca tutto online, da telefono o da computer. Il cabinato arcade è un’opzione per lasciare il segno in sede.
Serve una mano
Organizziamo il Suo mese con Lei
Preferisce che Le proponiamo un programma chiavi in mano? Ci lasci un’email professionale, torniamo da Lei con un piano.
Il più rapido
Un appuntamento di 20 minuti
Guardiamo insieme il Suo contesto e fissiamo i momenti clou del mese.
Primavera dell’IA 2027La stagione della sensibilizzazione all’IA
Per i responsabili IA, formazione e HR
Organizziamola vostra primaveradell’IA
In primavera le aziende fanno il punto sull’IA: cosa le si può affidare, cosa va verificato, cosa non si crede più sulla parola. Trasformatela in una stagione in modalità arcade: i vostri team giocano, la classifica si aggiorna in diretta, tutto si misura. Si comincia gratis, senza impegno.
Account gratuito, nessuna carta di credito per iniziare.
Perché in modalità arcade
Tre modi per segnare la primavera
Una stagione pronta da lanciare, che si gioca ovunque e che lascia una traccia.
01
Una competizione IA chiavi in mano
Create il vostro Super Challenge nell’universo IA: deepfake, prompt, dati riservati, fonti. I minigiochi ci sono già, condividete un unico link, i vostri team giocano entro un minuto.
02
Riflessi IA per tutta la stagione
Chat with Jack invia micro-lezioni in Slack (Teams e Google Chat in arrivo). Cyberpedia mette a disposizione un’enciclopedia visiva generata dall’IA, da esplorare al proprio ritmo. La primavera dura, e anche la sensibilizzazione.
03
L’AI Act, articolo 4
Dal 2025 l’AI Act chiede alle aziende di adottare misure per sviluppare l’alfabetizzazione in materia di IA dei propri team. Una stagione di gioco vi contribuisce e ne lascia traccia: partecipazione, progressi per tema, esportazioni.
Opzionale
Il cabinato Brain Arcade, nei vostri locali
Il Super Challenge in modalità cabinato: un chiosco con nickname, senza alcun dato personale, in un vero cabinato arcade installato da voi per tutta la stagione.
Cabinato grande da 181 cm o bartop
12 design, personalizzabile con i vostri colori
Chiosco con nickname: nessun dato personale sui giocatori
Una stagione di sensibilizzazione all’intelligenza artificiale in azienda, sul modello del mese della cybersicurezza: un momento forte in cui tutti i collaboratori imparano i riflessi giusti davanti a deepfake, prompt, dati riservati e contenuti generati. Ogni azienda sceglie le proprie date in primavera.
Bastano tre elementi: una competizione Super Challenge nell’universo IA lanciata con un semplice link, micro-lezioni di Chat with Jack nella messaggistica per tutta la stagione e, per un momento forte fisico, un cabinato Brain Arcade nella hall. Un account gratuito permette di provare tutto prima di decidere.
Una competizione si crea in pochi minuti, senza onboarding né ordine d’acquisto. Contate su un appuntamento di 20 minuti con noi se volete un programma chiavi in mano per tutta la stagione.
Lanciate un Super Challenge nell’universo IA e condividetelo con un semplice link: i vostri team si allenano a capire l’IA, verificare le risposte, scrivere buoni prompt e riconoscere un deepfake. La mappa delle competenze ne segue i progressi tema per tema e la console esporta i risultati in CSV o XLSX. Sono tutte misure che potete documentare ai sensi dell’articolo 4 dell’AI Act, che chiede alle aziende di sviluppare l’alfabetizzazione in materia di IA del proprio personale. Per provarlo basta un account gratuito.
Serve una mano
Organizziamo la vostra primavera con voi
Preferite che vi proponiamo un programma chiavi in mano? Lasciate un’email professionale, torniamo da voi con un piano.
Il più rapido
Un appuntamento di 20 minuti
Guardiamo insieme il vostro contesto e fissiamo i momenti forti della stagione.
Scareware e falsi allarmi del browser: Riconoscere le trappole web
Blocca scareware e falsi virus del browser. Scopri le tecniche ClickFix e insegna ai dipendenti a proteggere la navigazione web quotidiana.
Pubblicato il · ⏱ 6 min
✓ Brain Security · R&S Cyber e Fattore Umano⚖ ACN · NIS 2 · DORA · GDPR · ISO 27001★ Cyber Cup
Il vostro centro di supporto IT riceve regolarmente questa telefonata nel panico: un collaboratore afferma che la sua postazione di lavoro è infetta da cinque trojan, con tanto di sirena acustica, logo dell'antivirus ufficiale e un conto alla rovescia che minaccia la cancellazione totale dei dati se non viene chiamato un numero verde entro due minuti. Nella quasi totalità dei casi, il computer non ha subito alcuna infezione a livello di sistema operativo. Si tratta di una semplice pagina web a schermo intero, di uno scareware o di una notifica push ingannevole accettata inavvertitamente qualche giorno prima.
Per i team di sicurezza aziendali, questi falsi avvisi rappresentano un costo operativo significativo e un vettore di attacco critico. Anche se il payload malevolo non è ancora presente sull'endpoint, la manipolazione psicologica spinge l'utente a installare un trojan di accesso remoto (RAT), a eseguire comandi distruttivi tramite il terminale o a fornire le credenziali aziendali. Per neutralizzare questa minaccia, è necessario comprendere l'architettura tecnica di queste esche e consolidare riflessi di navigazione impeccabili.
Come funzionano gli attacchi tramite false notifiche di sicurezza nel browser?#
In sintesi: I criminali informatici sfruttano l'API Web Notifications per generare falsi allarmi di sistema che simulano l'antivirus o l'OS. L'utente, ingannato da un finto captcha o da un popup fuorviante, autorizza le notifiche, che inondano lo schermo di messaggi allarmistici volti a far scaricare software malevolo.
Il funzionamento di un attacco scareware moderno sfrutta strumenti standard integrati nei browser contemporanei. Un tempo confinati a semplici banner pubblicitari invasivi, oggi gli attaccanti abusano sistematicamente dell'API Web Notifications presente in Chrome, Edge o Safari:
La trappola del consenso forzato: Durante la navigazione su un sito compromesso o tramite un link di phishing, l'utente visualizza una richiesta di autorizzazione per le notifiche. Per forzare il clic su "Consenti", la pagina maschera l'azione con un finto test di verifica ("Clicca su Consenti per confermare che non sei un robot") oppure con un finto player video bloccato.
Persistenza senza malware residente: Una volta concesso il permesso, il sito malevolo non deve rimanere aperto. Il browser recapita direttamente le notifiche inviate dal server remoto, anche se l'utente sta consultando un portale interno aziendale o compilando un foglio di calcolo.
Clonazione delle interfacce grafiche di sicurezza: Questi messaggi replicano nei minimi dettagli la grafica di Microsoft Defender, di suite antivirus diffuse o degli avvisi nativi del sistema operativo. Il testo segnala dischi danneggiati, licenze scadute o infezioni attive per innescare un senso di panico immediato.
L'azione della vittima: Non appena l'utente clicca sulla notifica per sanare la postazione, viene reindirizzato verso una frode di falso supporto tecnico (tech support scam) o verso una landing page di credential harvesting mirata agli accessi aziendali.
BEFORE / AFTER BENCHMARK · Scareware e falsi allarmi del browser…ACN · NIS 2 · DORA · GDPR · ISO 27001
Architettura operativa: Scareware e falsi allarmi del browser: Riconoscere le trappole web (Cyber Cup · Brain Security).
Quali sono le nuove tecniche di social engineering web come ClickFix?#
In sintesi: La tecnica ClickFix mostra una finta pagina di errore del browser inducendo l'utente a copiare ed eseguire manualmente comandi PowerShell o Terminal con il pretesto di correggere il problema, iniettando codice malevolo senza attivare i filtri web perimetrali.
Gli attori di minaccia perfezionano costantemente i propri scenari di manipolazione per eludere i controlli tecnici. La minaccia non fa più leva soltanto su finestre rumorose: assume le sembianze di plausibili anomalie di sistema.
L'illusione del problema tecnico
Negli scenari basati su ClickFix, il collaboratore si ritrova davanti a una finta schermata di errore di Google Chrome, a una richiesta di aggiornamento certificato o a un errore di caricamento su Google Docs o Microsoft 365. L'interfaccia mostra un pulsante per risolvere l'anomalia e fornisce indicazioni passo passo: aprire la finestra Esegui di Windows (combinazione di tasti Windows + R), incollare la stringa fornita e premere Invio.
Il bypass delle difese perimetrali
Copiando quella stringa, il dipendente incolla ed esegue uno script PowerShell offuscato. È l'utente stesso a lanciare il payload con i propri privilegi locali. I secure web gateway e gli antivirus tradizionali vengono colti alla sprovvista, poiché nessun file eseguibile è transitato tramite il download del browser. Questo schema sfrutta l'abitudine dei dipendenti a seguire istruzioni di assistenza informatica senza metterne in dubbio l'origine.
Risk & Countermeasure Matrix: Scareware e falsi allarmi del browser: Riconoscere le trappole web
Critical Point Identified
Operational Analysis & Mechanism
Guide Section
La trappola del consenso forzato
Durante la navigazione su un sito compromesso o tramite un link di phishing, l'utente visualizza una richiesta di autorizzazione per le notifiche…
Come funzionano gli attacchi tramite false notifiche di…
Chiudere il browser in modo controllato
Evitare di cliccare su tasti come "Annulla", "Chiudi" o sulla finta X presente all'interno della pagina, poiché nascondono spesso link malevoli…
Quali riflessi operativi trasmettere ai collaboratori davanti a…
Persistenza senza malware residente
Una volta concesso il permesso, il sito malevolo non deve rimanere aperto. Il browser recapita direttamente le notifiche inviate dal server remoto…
Come funzionano gli attacchi tramite false notifiche di…
Revocare i permessi di notifica
Se compaiono continui popup nell'angolo dello schermo, guidare l'utente nel menu delle impostazioni del browser (sezione Privacy e sicurezza, poi…
Quali riflessi operativi trasmettere ai collaboratori davanti a…
Quali riflessi operativi trasmettere ai collaboratori davanti a un allarme web?#
La reazione di fronte a un falso allarme virus deve diventare automatica. Quando compare una schermata anomala, poche azioni mirate consentono di interrompere la catena dell'attacco:
Chiudere il browser in modo controllato: Evitare di cliccare su tasti come "Annulla", "Chiudi" o sulla finta X presente all'interno della pagina, poiché nascondono spesso link malevoli. Occorre chiudere la scheda con le scorciatoie da tastiera (Ctrl + W su Windows, Cmd + W su Mac) o terminare l'applicazione tramite Gestione attività (Task Manager).
Revocare i permessi di notifica: Se compaiono continui popup nell'angolo dello schermo, guidare l'utente nel menu delle impostazioni del browser (sezione Privacy e sicurezza, poi Impostazioni sito e Notifiche) per revocare le autorizzazioni concesse ai domini non affidabili.
Mantenere il dubbio metodico: Ricordare a tutto il personale che una pagina web esterna non possiede tecnicamente i permessi per scansionare il disco locale dell'endpoint. Qualsiasi sito che dichiari di aver rilevato minacce sulla macchina mente intenzionalmente.
Segnalare subito al SOC o all'Help Desk: Creare una procedura trasparente e priva di colpevolizzazione per permettere ai dipendenti di notificare l'accaduto. Ciò consente agli analisti di bloccare tempestivamente l'URL dannoso sui proxy e sui firewall perimetrali.
ESPERIENZA OPERATIVA BRAIN SECURITY · Cyber Cup
Anteprima operativa di Cyber Cup applicata a «Scareware e falsi allarmi del browser: Riconoscere le trappole web».Scopri Cyber Cup nel catalogo →
Come trasformare la vigilanza digitale in una cultura condivisa?#
Linee guida statiche inviate via email o manuali PDF di decine di pagine non preparano le persone alla pressione psicologica di una finta schermata di blocco. Davanti a un timer che scorre, la reazione impulsiva prevale se il comportamento corretto non è stato assimilato tramite simulazioni pratiche.
L'apprendimento basato sul gioco fornisce una risposta concreta a questa esigenza formativa. Con la Cyber Cup sviluppata da Brain Security, i dipendenti si confrontano in sfide a squadre su sessioni rapide di 3 minuti in stile arcade, accompagnate da una classifica in tempo reale. I quesiti analizzano le trappole web reali, i falsi supporti tecnici e le leve di manipolazione cognitiva. Questo approccio converte l'obbligo di sensibilizzazione in un'attività dinamica che consolida riflessi di sicurezza duraturi.
Volete rafforzare la sicurezza dei vostri collaboratori contro le truffe online e gli scareware? Pianificate un incontro con i nostri specialisti per strutturare un piano di sensibilizzazione mirato alle esigenze operative della vostra organizzazione.
Per approfondire: articoli correlati e soluzioni Brain Security#
Le Sue impostazioni dei cookie e tutti i nostri documenti legali.
La Sua scelta attuale:…
Se accetta: misuriamo il Suo percorso sul sito (pagine viste, prodotti aperti, tragitto seguito), con il nostro strumento interno, Google Analytics e HubSpot, per capire cosa cerca e risponderLe meglio.
Ciò che non facciamo mai: vendere i Suoi dati, seguirLa su altri siti, mostrare pubblicità mirata.
In ogni caso: la Sua scelta, la lingua e l’impostazione dell’audio restano nel Suo browser (memoria locale, mai trasmesse).
Se prenota un orario: l’appuntamento si apre su HubSpot, che gestisce i propri cookie sulla sua pagina.
Cambiare idea: in qualsiasi momento, alla pagina Info › Cookie.